






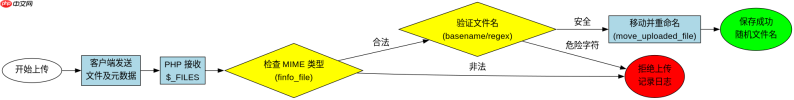
php 8.1 中文件上传漏洞的安全修复核心在于严格校验 mime 类型并强制重命名,避免依赖不可信的客户端数据。具体做法是调用 finfo_file() 获取真实的 mime 类型,并结合白名单机制进行验证,同时使用 move_uploaded_file() 将文件移至安全目录并生成随机文件名。这样能有效防止攻击者通过修改后缀名或伪造头部信息来上传恶意脚本。
如何准确识别上传文件的真实MIME类型
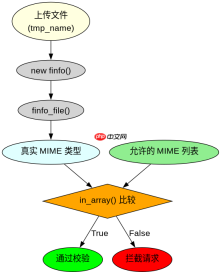
在 PHP 中,直接使用 $_FILES['file']['type'] 是不可靠的,因为该值由客户端浏览器提供,容易被篡改。正确的做法是使用 finfo_open() 和 finfo_file() 函数读取文件内容的实际字节特征来确定 MIME 类型。这种方法基于文件头部的魔数(Magic Number)进行判断,即使攻击者修改了文件后缀,只要内容不是目标类型,校验就会失败。
<?php // 假设 $tmpFile 是 $_FILES['file']['tmp_name']
$finfo = new finfo(FILEINFO_MIME_TYPE);
$mime = $finfo->file($tmpFile);

// 定义允许的文件类型白名单
$allowedMimes = ['image/jpeg', 'image/png'];

if (in_array($mime, $allowedMimes, true)) {
    echo "MIME 类型合法: " . htmlspecialchars($mime) . "<br>";
} else {
    echo "非法文件类型: " . htmlspecialchars($mime) . "<br>";
}
$finfo->close();
?>
上述代码展示了如何通过实例化 finfo 对象来获取真实类型。如果上传的是伪装成图片的 PHP 脚本,$mime 将返回 application/x-php 或 text/plain,从而被白名单拦截。这种方式比正则表达式匹配文件头更稳健,因为它利用了标准库对常见文件格式的定义。
如何安全地存储上传文件以防止执行
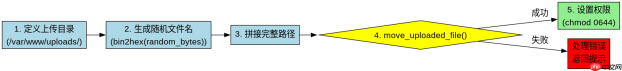
即使通过了 MIME 校验,直接将文件保留在原位或使用原始文件名也是危险的。最佳实践是使用 move_uploaded_file() 将文件移动到非 Web 可执行目录,或者在 Web 目录下但禁止执行的子目录中。同时,必须生成一个随机的新文件名,例如使用 bin2hex(random_bytes(16)),以消除路径遍历或覆盖原有脚本的风险。此外,应确保服务器配置(如 Nginx 或 Apache)对该目录禁用了 PHP 解析器。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php $uploadDir = '/var/www/uploads/'; // 确保此目录无执行权限
$targetFile = $uploadDir . bin2hex(random_bytes(16)) . '.jpg';

if (move_uploaded_file($_FILES['file']['tmp_name'], $targetFile)) {
    echo "文件已安全保存至: " . htmlspecialchars($targetFile) . "<br>";
    // 可选:设置严格的文件权限
    chmod($targetFile, 0644);
} else {
    echo "文件移动失败<br>";
}
?>
这段代码演示了完整的存储流程。首先定义一个安全的上传目录,然后生成一个不可预测的随机文件名。通过 move_uploaded_file() 不仅完成了物理移动,还验证了文件是否来自合法的 HTTP POST 请求。最后通过 chmod 设置文件权限为只读,进一步降低风险。这种组合策略确保了即使文件内容包含恶意代码,也无法在服务器上直接执行。
当上传文件包含特殊字符时如何处理路径冲突
在处理用户上传的文件名时,如果直接使用原始名称作为路径的一部分,可能会引发路径遍历漏洞(如 ../../../etc/passwd)。虽然现代 PHP 版本对 move_uploaded_file()有内部保护,但为了防御性编程,应在移动前对文件名进行净化。可以使用 basename() 去除路径部分,并结合 preg_replace() 移除所有非字母数字、下划线和点号的字符。这样可以确保最终生成的文件名只包含安全字符,彻底杜绝路径注入的可能性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






