






php 8.3 官方补丁通过引入 __serialize() 和 __unserialize() 魔术方法,强制开发者显式控制序列化过程,从而彻底阻断基于 __sleep()、__wakeup() 或 __destruct() 的自动触发漏洞。要应用此补丁,需将受影响类的旧有魔术方法替换为新的接口实现,并确保在反序列化时仅处理预期的数据字段,避免执行任意代码。

如何识别并替换旧的魔术方法
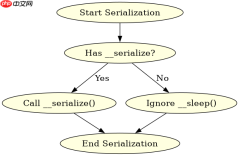
在 PHP 8.3 中,如果类实现了 __serialize() 和 __unserialize(),则 __sleep() 和 __wakeup() 将被忽略。因此,第一步是定位所有包含 __sleep() 或 __wakeup() 的类。这些方法通常在对象被序列化前准备数据或在反序列化后恢复状态,但容易成为攻击入口。我们需要将这些逻辑迁移到新的方法中,以确保只有受控的数据参与序列化过程。
<?php class VulnerableClass {
    private $data;

    // 旧版实现,存在风险
    public function __sleep() {
        return ['data'];
    }

    public function __wakeup() {
        // 潜在的危险操作
        $this->data = unserialize($this->data);
    }
}

// 新版安全实现
class SecureClass {
    private $data;

    public function __serialize(): array {
        return ['data' => $this->data];
    }

    public function __unserialize(array $data): void {
        $this->data = $data['data'] ?? null;
    }
}
上述代码展示了从旧版到新版的迁移过程。在 SecureClass 中,__serialize() 明确指定了要序列化的字段,而 __unserialize() 则负责安全地恢复这些数据。这种显式控制防止了攻击者通过构造恶意序列化字符串来触发未预期的代码路径。在实际应用中,应确保所有公共和私有属性都被正确处理,避免遗漏任何可能包含敏感数据的字段。
如何处理继承链中的序列化行为
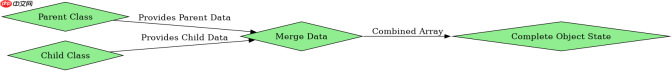
当类继承自其他类时,序列化行为可能会变得复杂。父类可能已经实现了 __sleep() 或 __wakeup(),子类需要正确调用父类的方法或重写它们。在 PHP 8.3 中,建议子类也实现 __serialize() 和 __unserialize(),并在其中调用父类的相应方法,以保持序列化的一致性。这样可以确保整个继承链中的对象都能以安全的方式被序列化和反序列化。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php class ParentClass {
    protected $parentData;

    public function __serialize(): array {
        return ['parentData' => $this->parentData];
    }

    public function __unserialize(array $data): void {
        $this->parentData = $data['parentData'] ?? null;
    }
}

class ChildClass extends ParentClass {
    private $childData;

    public function __serialize(): array {
        $parentData = parent::__serialize();
        return array_merge($parentData, ['childData' => $this->childData]);
    }

    public function __unserialize(array $data): void {
        parent::__unserialize($data);
        $this->childData = $data['childData'] ?? null;
    }
}
在这个例子中,ChildClass 正确地调用了父类的 __serialize() 和 __unserialize() 方法,并将自己的数据合并到序列化数组中。这种方式确保了父类和子类的数据都能被安全地处理。需要注意的是,如果父类没有实现新的魔术方法,子类可能需要手动处理父类的属性,以避免数据丢失或安全风险。此外,还应检查父类是否使用了 __get() 或 __set() 等魔术方法,这些方法也可能影响序列化行为。
验证补丁后的序列化与反序列化结果
应用补丁后,必须验证序列化与反序列化的结果是否符合预期。可以使用 serialize() 和 unserialize() 函数对对象进行测试,确保返回的数据结构与原始对象一致。同时,应检查是否有意外触发的代码路径,例如 __destruct() 或其他魔术方法。如果发现任何问题,应及时调整 __serialize() 和 __unserialize() 的实现,以确保安全性。
<?php $secureObj = new SecureClass();
$secureObj->data = 'test data';

$serialized = serialize($secureObj);
echo "Serialized: " . $serialized . "\n";

$unserialized = unserialize($serialized);
echo "Unserialized data: " . $unserialized->data . "\n";
通过运行上述代码,可以验证 SecureClass 的序列化与反序列化过程是否正确。输出应显示原始数据和恢复后的数据一致,且没有触发任何意外的代码执行。如果测试通过,说明补丁已成功应用,对象现在能够安全地进行序列化操作。对于更复杂的场景,建议使用自动化测试工具来覆盖各种边界条件,确保系统的整体安全性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






