






在暂时无法为php-fpm epoll本地提权安装补丁时,可以先按cve-2026-129291对应的条件部署临时缓解,核对实际配置层与业务影响,再通过正常请求验收。需要有相关服务配置权限和维护窗口;这些措施用于减少已说明的风险路径,不能替代后续php安全更新。
先确认措施落在哪个配置层
CVE-2026-129291的检查范围是使用epoll且开启工作进程输出捕获的受影响PHP-FPM;需要已有工作进程内代码执行能力。
先保留当前配置、服务绑定关系和关键业务基线,找出主配置、附加ini、进程池或Web前端的最终覆盖来源。只修改命令行PHP设置,不一定影响网站。
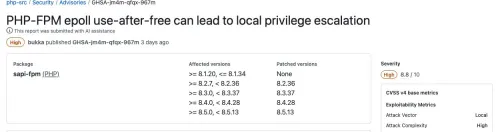
CVE-2026-129291官方公告中的影响范围与补丁版本
按漏洞路径落实临时措施
- 在受影响的FPM池中临时关闭catch_workers_output。
- 验证标准输出与标准错误减少后,应用仍有可用的业务日志和告警出口,再重启相关服务。
- 安排补丁更新,同时按现有部署约束评估主进程权限,不用权限降低代替释放后使用修复。
catch_workers_output = no
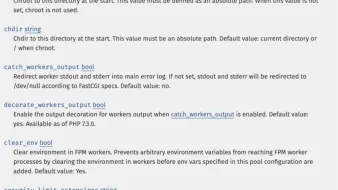
PHP-FPM手册对catch_workers_output日志捕获的说明
验证有效设置与业务影响
关闭Curl或OPcache只移除已展示链条中的部分组件,不是完整缓解。容器内取得主进程权限也不自动等同于容器逃逸。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
先检查配置语法与加载位置,再按现有部署方式重启或重载相关服务。读取实际进程的有效值,并检查登录、接口、上传或任务链路等真正受到此次调整影响的业务。
PHP官方手册:读取当前上下文的配置值
保留补丁计划与恢复条件
此次安全更新的修复版本为PHP 8.2.36、8.3.37、8.4.28、8.5.13;PHP 8.1需核对维护渠道或迁移。
记录措施开始时间、影响范围和观测结果。业务异常时先定位配置、权限或容量原因,不能无记录地撤掉临时防护后继续暴露。补丁和回归通过后,再根据业务需要评估是否保留临时配置;不能自动恢复成一个明知缺少保护的状态。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






