






php 使用 rand() 生成随机数不够安全,应改用 random_int() 函数。该函数基于操作系统的加密安全伪随机数生成器(csprng),能产生密码学上安全的整数,适用于令牌、密钥或会话 id 等敏感场景。
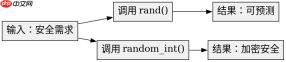
rand() 与 mt_rand() 的缺陷是什么
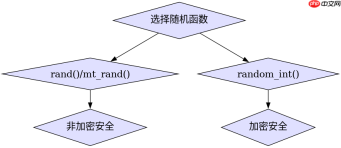
rand() 和 mt_rand() 均非加密安全,其底层算法可被预测。若攻击者获取部分输出,可能反推种子并重现序列。random_int() 无此风险,推荐在所有安全相关场景中替换旧函数。
<?php // 不安全:可预测
$unsafe = rand(1, 100);

// 安全:加密级随机
$safe = random_int(1, 100);

echo "Unsafe: $unsafe\n";
echo "Safe: $safe\n";
?>
运行上述代码,$unsafe 的值在相同种子下可复现,而 $safe 每次调用均不同且不可预测。确保环境为 PHP 7.0+,因 random_int() 自该版本起内置支持。
如何验证 random_int() 的输出分布
random_int() 返回均匀分布的整数,覆盖指定范围 [min, max]。可通过统计大量样本验证其均匀性,但生产环境中无需手动测试,直接信任 CSPRNG 实现即可。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

<?php $count = [];
$iterations = 10000;
for ($i = 0; $i < $iterations; $i++) {
    $val = random_int(1, 5);
    $count[$val] = ($count[$val] ?? 0) + 1;
}
print_r($count);
?>
预期输出中,每个键(1 至 5)的出现次数接近 2000,证明分布均匀。若偏差显著,检查是否误用非安全函数或环境异常。避免对 random_int() 做额外哈希或取模,以免引入偏差。
当 random_int() 抛出异常时如何处理
random_int() 在无法获取足够熵源时抛出 SodiumException 或 Error。需捕获异常并提供降级策略,如记录日志并重试,或终止请求以防安全风险。
<?php try {
    $token = random_int(100000, 999999);
} catch (\Throwable $e) {
    error_log("Random generation failed: " . $e->getMessage());
    throw new RuntimeException("Security token generation failed.");
}
?>
此处理确保异常不会静默失败。实际运行时,若系统熵池耗尽,异常将被触发,此时应拒绝服务而非返回弱随机数。不要忽略异常或返回固定值,这会破坏安全性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






