






通过校验当前登录用户的身份与请求下载文件的归属关系,并在服务端进行严格的权限判断来解决越权访问。具体做法是在文件下载接口中引入用户会话验证逻辑,提取请求中的文件标识(如id或路径),查询数据库或存储桶确认该资源是否属于当前操作者,仅当权限校验通过时才读取文件流并输出,否则直接返回403禁止访问状态。

download()接口如何基于用户ID过滤资源
在控制器方法中,首先从Session或Token中获取当前用户的唯一标识,随后将该标识作为核心条件传入数据查询层。系统会比对文件记录中的所有者字段与当前用户ID,只有匹配成功才允许继续执行下载逻辑,从而确保用户只能访问自己拥有的文件。
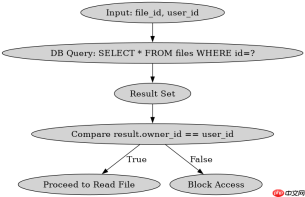
$fileId = $_GET['file_id'];
$userId = $_SESSION['user_id'];

// 查询文件信息并验证所有权
$file = $db->query("SELECT path, owner_id FROM files WHERE id = ?", [$fileId]);

if (!$file || $file['owner_id'] != $userId) {
    http_response_code(403);
    die('Access Denied');
}

// 验证文件路径安全性
$safePath = realpath($file['path']);
if (strpos($safePath, '/var/www/uploads') !== 0) {
    http_response_code(403);
    die('Invalid Path');
}

header('Content-Type: application/octet-stream');
header('Content-Disposition: attachment; filename="' . basename($safePath) . '"');
readfile($safePath);
如何防止通过修改路径参数遍历目录
除了校验文件归属权,还必须对文件系统的实际路径进行安全清洗。使用realpath()函数解析用户提供的或数据库返回的文件路径,将其转换为绝对路径,并强制检查该路径是否位于预设的安全上传目录前缀内。如果解析后的路径超出了允许的范围,说明存在目录穿越攻击尝试,应直接拒绝请求。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

// 假设配置的安全根目录
$uploadRoot = '/var/www/uploads';

// 模拟从数据库获取的路径(可能被篡改)
$dbPath = '../../etc/passwd';

// 拼接并解析真实路径
$fullPath = realpath($uploadRoot . '/' . $dbPath);

// 安全检查:必须以前缀开头
if ($fullPath === false || strpos($fullPath, $uploadRoot) !== 0) {
    echo "Security Error: Path traversal detected";
    exit;
}

// 此时可以安全地读取文件
echo file_get_contents($fullPath);
当文件不存在或无权限时接口返回的具体状态码是什么
当程序检测到文件记录不存在、所有者不匹配或路径非法时,会立即终止后续的文件读取操作,并通过http_response_code(403)设置HTTP响应状态为403 Forbidden。这向客户端明确传达了服务器理解请求但拒绝执行的语义,同时配合die()或exit确保不会泄露任何文件内容或内部错误堆栈信息。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






