






软件包已经更新、终端 php -v 也变了,网站仍可能存在两类遗漏:web 服务运行的是另一套 php,或者旧配置重新启用了需要复查的功能。本轮更新后,应逐一核对实际进程、session 上传进度、共享存储的序列化格式,以及 php 8.5 的异常参数回溯设置。
本文用于修复验收和配置审查。先安装本轮修复版或厂商明确回补的软件包,再执行这些检查;配置加固不能替代补丁。模板中的路径和服务名称需按部署调整,输出仅用于受控管理环境。
① 先验 Web 运行时,别只验 CLI
为每个站点和池记录 PHP 分支、完整包版本、主进程 PID、程序路径及重启时间。在测试环境或已受访问控制的管理接口内,可用下面的最小代码查看运行时;它不会启动 Session,也不会输出全量 phpinfo。
<?php header('Content-Type: application/json; charset=utf-8');
header('Cache-Control: no-store');
$names = [
    'session.save_handler',
    'session.serialize_handler',
    'session.upload_progress.enabled',
    'zend.exception_ignore_args',
];
$settings = [];
foreach ($names as $name) {
    $settings[$name] = ini_get($name);
}
echo json_encode([
    'php_version' => PHP_VERSION,
    'sapi' => PHP_SAPI,
    'loaded_ini' => php_ini_loaded_file(),
    'settings' => $settings,
], JSON_UNESCAPED_UNICODE | JSON_PRETTY_PRINT);
将这段逻辑接入已有受控工具,检查后移除,不应新建长期公开的诊断页面。跨多个后端重复访问时,还要通过受控路由逐个定位节点,避免连续请求恰好命中同一个已修复实例。
如果 Web 返回 fpm-fcgi,而 CLI 的配置目录不同,应分别审查。容器里执行 php -v 也只是磁盘上的 CLI 版本;仍需结合镜像 digest、FPM 进程启动时间和 Web 请求结果确认。
② 上传进度默认关闭,也要查显式覆盖
本轮修复将 Session 上传进度改为默认关闭。但 php.ini 或池配置中已有的启用项可以覆盖默认值。没有业务依赖时,可在管理级配置中保持关闭;修改后让对应 PHP 进程重新加载并验证生效值。
; php.ini 中的示例
session.upload_progress.enabled = 0
FPM 环境也可在对应池中使用管理级开关:
; FPM 池配置示例,放到实际池的配置段
php_admin_flag[session.upload_progress.enabled] = off
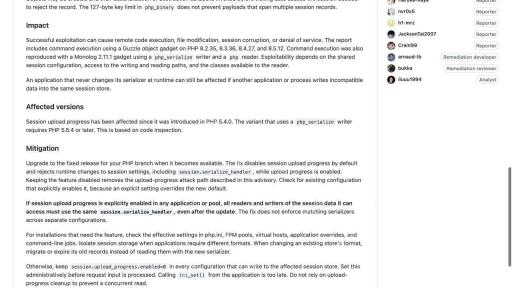
不要在处理上传的应用代码里才调用 ini_set 作为补救,因为 multipart 输入处理发生得更早。这里关闭的是 PHP Session 上传进度,不是关闭所有文件上传;仍应回归实际上传流程和进度展示,防止前端依赖被误判成上传失败。
③ 共享 Session 存储必须按读写方逐一核对
需要保留上传进度时,所有能访问同一会话数据的读写方必须采用相同的 session.serialize_handler。范围包括不同站点、FPM 池、虚拟主机、CLI 作业和应用覆盖配置。补丁不会自动替你统一这些独立配置。
建立一张内部审查表,存储位置可使用脱敏标识;不要把 Redis 凭据写入公开报告:
| 读写方 | 存储标识 | 序列化格式 | 上传进度 | 待处理项 |
|---|---|---|---|---|
| 站点 A 的 Web 池 | session-store-A | 现场填写 | 现场填写 | 核对有效配置 |
| 站点 A 的定时任务 | session-store-A | 现场填写 | 现场填写 | 核对 CLI 配置 |
| 站点 B 的 Web 池 | session-store-B | 现场填写 | 现场填写 | 核对存储是否真正隔离 |
对 files 后端,检查实际 session.save_path、目录权限和运行用户;不同池名称不代表使用不同目录。对其他后端,检查数据命名空间、键前缀及账号权限。只更改 Cookie 名称,不能替代存储层隔离与配置审查。
# 按实际目录调整;结果可能包含内部路径,仅限受控环境查看
sudo rg -n 'session\.(save_handler|save_path|serialize_handler|upload_progress\.enabled)' \
  /etc/php /etc/php.ini /etc/php.d

# 在应用目录审查运行时覆盖及 Session 初始化
rg -n 'session\.serialize_handler|session\.save_path|session_start|session_set_save_handler' \
  /path/to/YOUR_APPLICATION
示例目录不一定都存在,路径不存在的提示不代表配置安全。还应检查 Apache 虚拟主机、.user.ini、FPM 池及部署时注入的配置。不要把所有项目统一改成某个格式后直接读取历史数据;变更格式前需迁移或使旧会话过期,并安排重新登录及会话隔离。
④ files 存储问题,不能靠关上传进度一项覆盖
CVE-2026-126714 是内置 files 会话存储的部分覆盖问题。关闭上传进度减少了一个输入途径,但应用本身仍可能把外部可控内容写入 Session。因此,已经关闭该功能的项目也应核对补丁。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
避免把大型上传内容、未经约束的请求体或复杂对象直接放进 Session。会话中只存必要标识及短小状态,是应用层的改进方向;更换存储后端需要验证其原子更新、权限及兼容性,不能仅凭“换成 Redis”就宣告本轮全部漏洞解决。
⑤ PHP 8.5 生产配置要检查异常回溯参数
对 PHP 8.5,应核查实际生产配置中的 zend.exception_ignore_args。官方生产模板建议设为 1,可避免异常回溯包含参数,并阻断 CVE-2026-129474 公告演示的相关路径。这个配置也有减少敏感参数进入回溯的价值,但仍需安装修复版。
; 在实际生效的生产 php.ini 中确认
zend.exception_ignore_args = 1
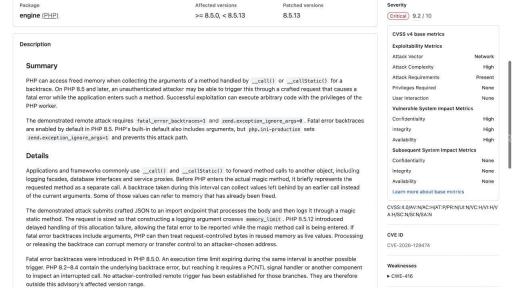
不要只查看随压缩包附带的 php.ini-production 文件,确认服务真正加载了对应配置,并审查池和站点覆盖。设置为 1 后,日志平台可能少了函数参数,应回归错误定位流程,使用明确的业务上下文字段,避免为了调试把生产参数回溯重新打开。
⑥ 后端复用、旧 worker 与长期任务分开验收
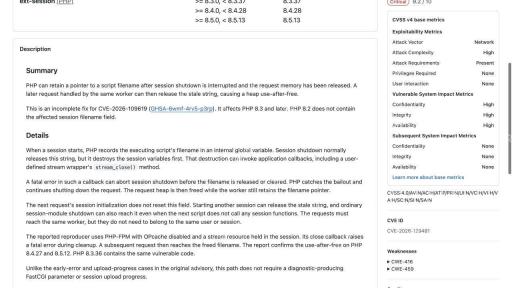
若针对 CVE-2026-129289 临时关闭了 FastCGI 复用,检查实际 PHP location 或 Apache 后端代理配置,并确认旧连接已经排空。不要拿浏览器 HTTP 长连接状态作为判断依据。
补丁安装后,确认 FPM、Apache 模块进程、Windows FastCGI,以及队列、常驻应用服务器都已切换。只重启 FPM 不会替换独立队列进程,清理 OPcache 也不是安装新 PHP 的替代方法。
CVE-2026-129481 的后续 Session 问题还涉及异常关闭和 worker 复用,不依赖上传进度。临时把 pm.max_requests 设得很小可能带来明显进程创建成本,不能作为长期方案;也不应依靠启用 OPcache 就判定全部脚本不受影响。
⑦ 用正常业务回归验收,不在生产打攻击载荷
| 测试范围 | 建议验证 | 需要记录 |
|---|---|---|
| 会话 | 登录、刷新、退出、并发请求、过期和重新登录 | 状态一致,无异常串话 |
| 上传 | 正常文件、大小边界、取消上传、进度展示 | 行为符合业务,错误可解释 |
| 接口 | JSON、multipart、鉴权失败及异常处理 | 路由与权限符合预期 |
| 部署 | 每个节点、镜像及常驻进程 | 补丁和进程信息一致 |
| 监控 | 崩溃、502、延迟、内存和重启 | 与变更前基线比较 |
这些是业务与部署验收,不是漏洞不可利用的独立证明。最终应将厂商补丁依据、包或镜像版本、运行进程证据和配置审查结果关联到每个实例。发现 worker 崩溃、异常外联或可疑文件时,应单独启动调查,不能把“升级后没再报错”当成历史未受攻击的证据。
遇到三个常见结果,分别怎么处理?
扫描器仍报旧版本:检查完整包修订号及厂商回补公告,向扫描平台补充证据。若扫描的其实是旧副本或旧路径,应继续替换,不能一律标成误报。
上传进度读取不到:先确认是否受默认关闭影响,再由业务决定保留还是替换前端进度方案。确需重新启用时,完成共享会话存储及序列化一致性审查后再上线。
切换序列化后用户掉线:核对是否用新格式读取了旧记录。采用已设计的迁移或会话失效流程,保留其他配置与补丁;不要直接在共享目录中批量删除不属于本应用的数据。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






