






处理php-fpm请求走私漏洞cve-2026-129289,应先核对web服务器是否复用fastcgi后端连接,以及应用是否打开请求体流却没有完整读取,再升级网站实际使用的php分支。暂时不能更新时,先关闭受影响的后端连接复用并限制fpm监听入口。该问题需要特定请求处理条件,不能仅凭安装了php-fpm就判断网站已被利用。
先确定请求经过哪条处理链路
列出前端Web服务器、PHP-FPM监听地址和网站对应的PHP版本。重点检查Nginx的fastcgi_keep_conn、Apache mod_proxy_fcgi的enablereuse,以及其他FastCGI前端的持久连接设置。
漏洞涉及上一请求未读完的请求体在连接复用时残留,后续内容可能被解释成另一条后端请求,绕过前端原本的路由限制。LSAPI也存在请求流不同步风险,但不能把FPM的具体代码执行路径直接套到LSAPI。
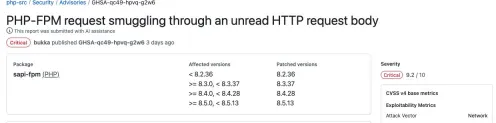
CVE-2026-129289官方公告中的影响范围与补丁版本
暂时关闭后端连接复用
使用Nginx时,在实际生效的FastCGI配置上下文中保持以下设置关闭。已有配置未开启时,不必为了“加固”再开启或改变其他连接参数。
fastcgi_keep_conn off;
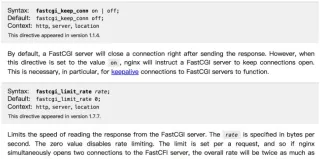
Nginx文档中的fastcgi_keep_conn语法和默认值
Apache使用mod_proxy_fcgi时关闭对应后端的enablereuse;其他前端按其配置关闭FastCGI连接复用。修改后先检查配置语法,再按部署方式重载服务,确认网站仍能正常处理请求。
同时检查PHP-FPM或LSAPI监听端口的访问范围,只允许可信Web服务器连接。让应用读完php://input可以避开已演示的条件,但错误、资源不足或退出路径可能打断读取,不适合作为唯一防线。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
更新网站正在使用的PHP分支
此次支持分支的修复版本是8.2.36、8.3.37、8.4.28和8.5.13。沿用原分支安装对应补丁或该分支更新的修复版本,不把跨大版本迁移当作唯一修复途径;旧分支应另行确认维护方补丁。
在宝塔面板中先刷新软件列表,再到已安装列表找到对应PHP的更新入口。更新前备份配置与业务数据,在低峰期完成可能引起服务重启的操作。
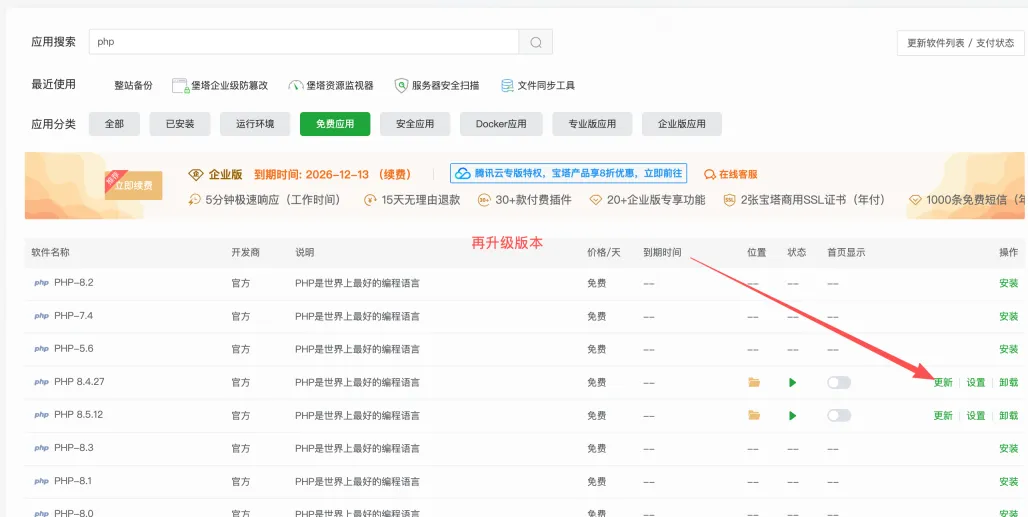
宝塔软件商店的PHP更新入口,图示为8.4分支
验证版本、连接设置与业务
核对网站实际绑定的PHP服务,确认新工作进程已经使用修复版本。命令行php -v只能说明该命令指向的程序,不能代替网站运行环境检查。
随后检查普通页面、登录、接口和正常文件上传,观察Web与FPM日志是否出现新错误。验收以补丁版本、有效连接配置和正常业务为依据,不向生产环境发送请求走私载荷来证明修复。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






