






javascript 位运算符通过按位与(&)操作判断权限,核心做法是将权限定义为 2 的幂次方数值,利用二进制位互不重叠的特性进行掩码匹配。具体实现时,将当前用户拥有的权限值与目标权限值进行 & 运算,若结果等于目标权限值,则说明拥有该权限;否则表示缺失。这种方法高效且节省空间,适合处理复杂的角色组合。
如何定义和组合多个权限标识
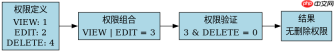
定义权限的关键在于使用 2 的幂次方作为基础值,例如 1、2、4、8 等,这样每个权限在二进制中只占一位。组合权限时,只需将这些数值相加即可生成一个包含多种权限的整数。例如,拥有“查看”和“编辑”权限的用户,其权限值为 1 + 2 = 3。这种设计确保了每个权限位独立存在,不会相互干扰。
const PERMISSIONS = {
  VIEW: 1,       // 0001
  EDIT: 2,       // 0010
  DELETE: 4,     // 0100
  ADMIN: 8       // 1000
};

// 组合权限:拥有查看和编辑权限
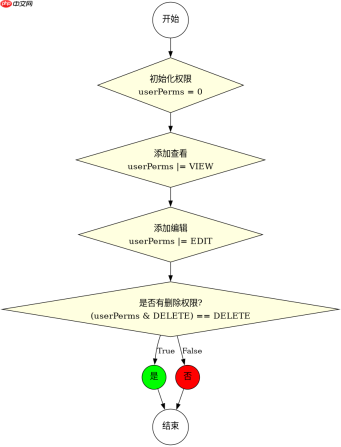
let userPermissions = PERMISSIONS.VIEW | PERMISSIONS.EDIT;
console.log(userPermissions); // 输出 3 (二进制 0011)

// 添加删除权限
userPermissions |= PERMISSIONS.DELETE;
console.log(userPermissions); // 输出 7 (二进制 0111)
上述代码展示了如何使用位或(|)运算符组合权限。初始状态 `userPermissions` 为 3,代表拥有查看和编辑权限。随后通过 `|=` 操作符添加了删除权限,最终结果为 7。这种位运算方式比数组或对象更紧凑,且计算速度极快。
如何验证用户是否具备特定权限
验证权限的核心是使用按位与(&)运算符。将用户的权限值与待检查的权限值进行 & 运算,如果结果非零,则说明用户拥有该权限。更严谨的做法是判断结果是否完全等于待检查的权限值,以排除其他权限位的干扰。例如,检查用户是否拥有“删除”权限,只需执行 `(userPermissions & PERMISSIONS.DELETE) === PERMISSIONS.DELETE`。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
function hasPermission(userPerms, requiredPerm) {
  return (userPerms & requiredPerm) === requiredPerm;
}

// 测试用例
console.log(hasPermission(7, PERMISSIONS.VIEW));   // true (0111 & 0001 = 0001)
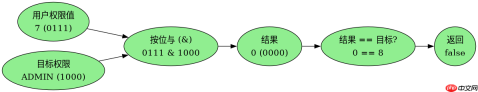
console.log(hasPermission(7, PERMISSIONS.ADMIN));  // false (0111 & 1000 = 0000)
console.log(hasPermission(3, PERMISSIONS.EDIT));   // true (0011 & 0010 = 0010)
这段代码提供了一个通用的权限检查函数 `hasPermission`。它接收用户权限值和所需权限值作为参数,返回布尔值。测试用例显示,拥有权限值 7(即查看、编辑、删除)的用户可以成功通过查看和编辑权限的检查,但无法通过管理员权限的检查,因为其二进制位中没有对应的位置。这种方法简洁且不易出错,是前端权限控制中的常见实践。
当权限值为 0 时如何处理
当权限值为 0 时,表示用户没有任何权限。此时进行任何权限检查都会返回 false,因为 0 与任何数值的按位与结果均为 0。在实际应用中,应确保权限值至少为 0,并在初始化时明确设置默认权限。如果用户未登录或权限数据缺失,通常将其权限值设为 0,以避免意外授予权限。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





