






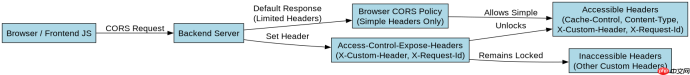
在 javascript 跨域请求中,配置暴露响应头需要后端服务器在 http 响应中设置 access-control-expose-headers 头。默认情况下,浏览器出于安全考虑只允许前端 javascript 访问一组简单的响应头(如 cache-control、content-language 等),其他自定义或复杂头信息会被屏蔽。通过在后端明确指定哪些头可以暴露,前端即可通过 xmlhttprequest 或 fetch api 读取这些值。
后端如何配置 Access-Control-Expose-Headers
后端需要在处理跨域请求的响应中添加 Access-Control-Expose-Headers 字段,其值为一个逗号分隔的头名称列表。例如,如果希望前端能读取 X-Custom-Header 和 X-Request-Id,后端应返回该头并列出这两个名称。这样,当浏览器完成预检或直接请求后,前端代码才能成功调用 response.headers.get() 获取这些值。
const express = require('express');
const app = express();

app.use((req, res, next) => {
  // 设置允许的来源
  res.header('Access-Control-Allow-Origin', '*');
  // 设置允许的请求方法
  res.header('Access-Control-Allow-Methods', 'GET, POST, OPTIONS');
  // 设置允许的请求头
  res.header('Access-Control-Allow-Headers', 'Content-Type');
  // 关键:暴露自定义响应头给前端
  res.header('Access-Control-Expose-Headers', 'X-Custom-Header, X-Request-Id');

  if (req.method === 'OPTIONS') {
    return res.sendStatus(200);
  }
  next();
});

app.get('/api/data', (req, res) => {
  res.json({ message: 'Success' });
  res.set('X-Custom-Header', 'custom-value');
  res.set('X-Request-Id', '12345');
});

app.listen(3000);
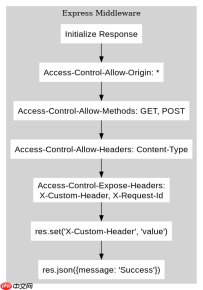
上述 Node.js Express 示例展示了如何在中间件中统一配置 CORS 头。重点在于 res.header('Access-Control-Expose-Headers', ...) 这一行,它明确告诉浏览器哪些额外头信息是安全的,可以被前端脚本访问。如果不设置此项,即使后端发送了 X-Custom-Header,前端的 fetch 或 XMLHttpRequest 也无法读取到它的值,会返回 null 或抛出错误。
前端如何验证暴露的头信息是否生效
前端使用 fetch API 发起请求时,可以通过检查 Response 对象的 headers 属性来验证后端是否正确暴露了头信息。如果后端配置正确,response.headers.get('X-Custom-Header') 将返回预期的字符串值;如果未配置,则返回 null。这种验证方式有助于排查跨域数据获取失败的问题,确保前后端对可访问资源的约定一致。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。

fetch('http://localhost:3000/api/data')
  .then(response => {
    console.log('Status:', response.status);
    // 尝试获取暴露的自定义头
    const customHeader = response.headers.get('X-Custom-Header');
    const requestId = response.headers.get('X-Request-Id');

    console.log('Custom Header:', customHeader); // 若配置正确,输出 'custom-value'
    console.log('Request ID:', requestId);       // 若配置正确,输出 '12345'

    return response.json();
  })
  .then(data => console.log('Data:', data))
  .catch(error => console.error('Error:', error));
这段前端代码演示了如何实际读取后端暴露的头信息。运行此代码时,控制台会打印出从响应头中提取的值。如果后端没有设置 Access-Control-Expose-Headers,那么 customHeader 和 requestId 将为 null。这直接反映了跨域策略的限制效果,也验证了后端配置的必要性。开发者可以通过这种方式快速确认 CORS 暴露设置是否按预期工作。
当 Access-Control-Expose-Headers 为空时会发生什么
如果后端显式将 Access-Control-Expose-Headers 设置为空字符串或不包含任何头名,前端将无法读取除简单头之外的任何自定义响应头。这意味着即使后端发送了 X-Custom-Header,前端的 response.headers.get('X-Custom-Header') 也会返回 null。这种行为是浏览器的默认安全机制,旨在防止敏感信息泄露。因此,必须明确列出需要暴露的头,而不是依赖默认行为或留空。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





