






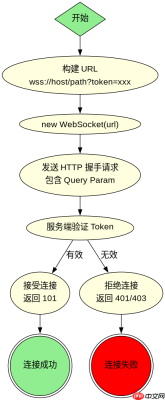
在 javascript 中,websocket 连接鉴权 token 通常通过 url 查询参数(query parameters)或 http cookie 传递。由于 websocket 协议握手阶段基于 http,客户端可以在建立连接的初始请求中携带 token。最通用的做法是将 token 拼接到 websocket 的 url 中,例如 wss://example.com/ws?token=xxx;或者依赖浏览器自动发送同域下的 cookie。服务端在握手响应前验证 token,若无效则拒绝连接。
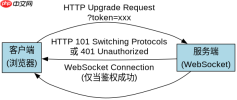
如何通过 URL 参数传递 Token?
通过 URL 参数传递是最直接的方式。开发者只需在创建 WebSocket 实例时,将 token 作为查询字符串附加到 URL 后。这种方式简单直观,适用于大多数需要显式传递凭证的场景。需要注意的是,URL 中的参数可能会被记录在服务器日志或代理日志中,因此对于高安全要求场景,建议配合 HTTPS 使用,并考虑其他更安全的传递方式如 Cookie 或自定义 Header(需升级协议支持)。
const token = 'your_jwt_token_here';
const wsUrl = `wss://api.example.com/socket?token=${encodeURIComponent(token)}`;

const socket = new WebSocket(wsUrl);

socket.onopen = () => {
    console.log('Connection established');
};

socket.onerror = (error) => {
    console.error('WebSocket error:', error);
};

socket.onmessage = (event) => {
    console.log('Received message:', event.data);
};

socket.onclose = (event) => {
    console.log('Connection closed', event.code, event.reason);
};
如何利用 Cookie 进行鉴权?
如果 WebSocket 服务与前端应用处于同一域名下,可以利用浏览器的 Cookie 机制自动传递 token。当用户登录后,服务端设置 HttpOnly 或普通 Cookie 存储 token。后续创建 WebSocket 连接时,浏览器会自动在握手请求中附带这些 Cookie,无需手动拼接 URL。这种方式更加隐蔽和安全,避免了 token 暴露在 URL 日志中。但需注意跨域问题,若 WebSocket 服务在不同域名,需配置 CORS 和 Credentials 策略。

// 假设后端已设置 Cookie: Set-Cookie: token=xxx; Path=/; SameSite=Lax
// 前端创建 WebSocket 连接时,浏览器自动携带 Cookie
const socket = new WebSocket('wss://api.example.com/socket');

socket.onopen = () => {
    console.log('Cookie-based connection established');
};

socket.onmessage = (event) => {
    console.log('Message:', event.data);
};
Token 验证失败时如何处理重连?
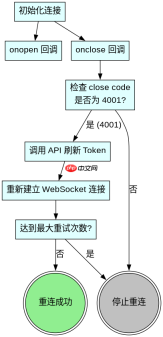
当 token 过期或无效时,服务端通常会关闭 WebSocket 连接或返回错误码。客户端应监听 onclose 事件,检查关闭原因(如状态码 4001 表示未授权),并触发重新获取 token 的逻辑。获取新 token 后,可尝试重新建立连接。这种机制确保了在网络波动或 token 刷新后的连接恢复能力。实现时需避免无限重连循环,设置最大重试次数和退避时间。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





