






在 nginx 中配置代理 unix socket,需要在 `proxy_pass` 指令中使用 `unix:` 前缀并指定 socket 文件的路径。具体做法是将目标地址写为 `unix:/path/to/socket.sock`,nginx 会自动识别该格式并通过本地文件系统通信,从而绕过 tcp/ip 网络栈。

如何编写包含 unix socket 的 server 块
直接回答:在 `server` 块中监听端口后,通过 `location` 匹配路径,并在内部使用 `proxy_pass` 指向 `unix:` 路径即可实现代理。例如,将 `/api` 请求转发给运行在 `/tmp/app.sock` 的 Python FastAPI 应用,只需设置 `proxy_pass http://unix:/tmp/app.sock;`。这种写法不需要定义 upstream 块,适合单点代理场景。如果 socket 文件权限不足,需确保 Nginx worker 进程用户(如 `www-data`)对该文件有读写权限。
server {
    listen 80;
    server_name localhost;

    location /api {
        proxy_pass http://unix:/tmp/app.sock;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
上述配置中,`listen 80` 表示 Nginx 监听 HTTP 标准端口。`location /api` 捕获所有以 `/api` 开头的请求。`proxy_pass http://unix:/tmp/app.sock;` 是关键指令,它告诉 Nginx 将请求发送到指定的 UNIX socket。注意 `http://` 协议头是必须的语法要求,即使目标是本地 socket。`proxy_set_header` 用于传递原始主机名和客户端 IP,保持后端应用能正确识别请求来源。若后端应用依赖这些头部信息,则必须保留这两行。测试时可使用 `curl -v http://localhost/api/test` 验证连通性。预期结果是收到后端返回的 JSON 或 HTML 响应,状态码为 200。若遇到 502 Bad Gateway,通常是因为 socket 文件不存在或权限问题,检查 `ls -l /tmp/app.sock` 确认文件存在且权限允许。

如何在 upstream 块中引用 unix socket
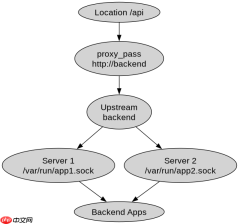
直接回答:在 `upstream` 块中使用 `server unix:/path/to/socket.sock;` 定义后端,然后在 `location` 中通过 `proxy_pass http://upstream_name;` 引用该名称。这种方式适用于需要负载均衡或多后端节点的场景。与直接在 `proxy_pass` 中写路径不同,upstream 方式更利于集中管理后端服务列表。每个后端节点都可以独立配置权重或故障转移参数。示例中定义名为 `backend` 的 upstream,包含两个 socket 节点,分别位于 `/var/run/app1.sock` 和 `/var/run/app2.sock`。Nginx 会根据默认策略(轮询)分发请求。若某个 socket 不可用,Nginx 会尝试下一个节点。这种机制提高了服务的可用性。配置时需确保所有 socket 文件路径正确且权限一致。测试方法同上,通过访问 Nginx 监听的端口来触发 upstream 路由。预期结果是请求被均匀分配到两个后端 socket。若发现请求集中在一个节点,检查是否配置了 `weight` 参数或存在连接持久性问题。此外,upstream 块中的 `keepalive` 指令可以优化长连接性能,减少 socket 创建开销。
upstream backend {
    server unix:/var/run/app1.sock;
    server unix:/var/run/app2.sock;
}

server {
    listen 80;
    server_name localhost;

    location /api {
        proxy_pass http://backend;
        proxy_set_header Host $host;
    }
}
该配置首先定义了 `upstream backend` 块,其中包含两个 `server` 指令,分别指向不同的 UNIX socket 文件。这构成了一个逻辑上的后端集群。接着在 `server` 块中,`location /api` 使用 `proxy_pass http://backend;` 将请求转发到该集群。Nginx 会在内部维护与这些 socket 的连接池。当请求到达时,Nginx 选择一个可用的后端 socket 进行转发。这种架构支持水平扩展,可以通过增加更多 `server` 指令来添加新的后端实例。需要注意的是,UNIX socket 的路径必须是绝对路径,且相对于 Nginx 配置文件的位置解析。如果路径中包含变量,需确保变量在运行时能正确展开。此外,socket 文件的创建者应与 Nginx worker 进程的用户一致,避免权限错误。在实际部署中,建议配合 systemd 或其他进程管理器自动重启后端应用,并确保 socket 文件在应用启动时正确生成。监控方面,可通过 Nginx 的 access_log 和 error_log 观察请求分布和错误情况。若出现大量 502 错误,优先检查后端应用的日志,确认其是否正常接收和处理来自 socket 的请求。
proxy_pass 路径末尾斜杠对 URL 的影响
直接回答:当 `proxy_pass` 指向 UNIX socket 时,URL 路径的处理规则与 HTTP 上游相同。如果 `proxy_pass` 指令包含 URI(即路径部分),则请求中的 URI 会被替换为该 URI;如果不包含 URI,则原始 URI 会被完整传递给后端。例如,`proxy_pass http://unix:/tmp/app.sock/;` 中的尾部斜杠会导致 `/api/test` 被转换为 `/test`,而 `proxy_pass http://unix:/tmp/app.sock;` 则保持 `/api/test` 不变。这一行为取决于 `proxy_pass` 后面是否跟有非空的路径字符串。开发者应根据后端应用期望的 URL 结构来决定是否添加斜杠。若后端应用期望去除前缀,则添加斜杠;若期望保留完整路径,则不添加。测试时可对比两种配置下的后端日志输出,确认实际接收到的 URI。预期结果是后端应用能正确处理请求路径,避免因路径不匹配导致的 404 错误。若后端框架基于路径路由,务必仔细检查此细节。此外,某些后端框架可能自动处理前缀剥离,此时 Nginx 层无需额外操作。总之,斜杠的存在与否直接决定了 URI 的传递方式,需根据具体业务逻辑进行调整。





