






java 中通过序列化传输 hashset 数据,核心做法是让集合元素所属的类实现 java.io.serializable 接口,随后使用 objectoutputstream 将集合对象写入流,接收端用 objectinputstream 读取并强制转换为 hashset>。只要所有元素都满足可序列化条件,这种基于字节流的传输方式就能完整保留集合的结构与内容。

如何确保 HashSet 中的元素可被序列化
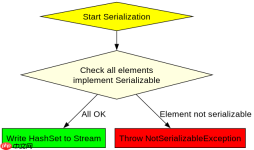
要让 HashSet 成功序列化,必须保证集合内存储的所有对象实例都实现了 Serializable 接口。如果集合中包含未实现该接口的自定义对象或第三方库对象,在调用 writeObject 时会直接抛出 NotSerializableException。对于基本类型包装类如 String、Integer 等,它们默认已实现序列化,无需额外处理;但对于自定义实体类,需显式声明实现该接口,并注意排除不需要序列化的字段。
import java.io.*;
import java.util.HashSet;
import java.util.Set;

public class HashSetSerializer {
    // 定义一个可序列化的用户类
    static class User implements Serializable {
        private static final long serialVersionUID = 1L;
        String name;
        int age;

        public User(String name, int age) {
            this.name = name;
            this.age = age;
        }

        @Override
        public String toString() {
            return "User{name='" + name + "', age=" + age + "}";
        }
    }

    public static void main(String[] args) throws Exception {
        // 创建包含元素的 HashSet
        Set<user> originalSet = new HashSet();
        originalSet.add(new User("Alice", 30));
        originalSet.add(new User("Bob", 25));

        // 序列化:写入文件
        try (ObjectOutputStream oos = new ObjectOutputStream(
                new FileOutputStream("set.dat"))) {
            oos.writeObject(originalSet);
        }

        // 反序列化:从文件读取
        Set<user> deserializedSet;
        try (ObjectInputStream ois = new ObjectInputStream(
                new FileInputStream("set.dat"))) {
            deserializedSet = (Set<user>) ois.readObject();
        }

        System.out.println("Original: " + originalSet);
        System.out.println("Deserialized: " + deserializedSet);
        System.out.println("Equal: " + originalSet.equals(deserializedSet));
    }
}</user></user></user>
上述代码展示了完整的序列化流程。首先定义了一个实现 Serializable 接口的 User 类,并在 main 方法中构建了一个包含两个 User 对象的 HashSet。接着,通过 ObjectOutputStream 将集合写入名为 set.dat 的文件中。读取时,使用 ObjectInputStream 从同一文件读取数据,并将返回的 Object 强转为 Set 类型。运行结果会显示原始集合与反序列化后的集合内容一致,且 equals 方法返回 true,证明数据传输成功且结构保持完好。
序列化过程中 HashSet 的状态变化与注意事项
在序列化 HashSet 时,JVM 会递归地序列化集合内部的每个元素以及集合自身的元数据(如容量、负载因子等)。需要注意的是,HashSet 本身不保证迭代顺序,因此反序列化后得到的集合虽然包含相同的元素,但遍历顺序可能与原集合不同。此外,如果集合中存在循环引用或不可序列化的静态字段,可能会导致序列化失败或产生意外行为。对于大型集合,序列化可能带来较大的内存开销和性能损耗,此时应考虑更高效的二进制格式如 Protobuf 或 Kryo。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。

import java.io.*;
import java.util.HashSet;
import java.util.Set;

public class HashSetEdgeCase {
    static class NonSerializableClass {
        String data;
        public NonSerializableClass(String data) { this.data = data; }
    }

    public static void main(String[] args) {
        Set<nonserializableclass> badSet = new HashSet();
        badSet.add(new NonSerializableClass("test"));

        try (ObjectOutputStream oos = new ObjectOutputStream(
                new FileOutputStream("bad.dat"))) {
            oos.writeObject(badSet); // 此处将抛出异常
        } catch (IOException e) {
            System.err.println("Serialization failed: " + e.getMessage());
        }
    }
}</nonserializableclass>
这段代码演示了当 HashSet 中包含未实现 Serializable 接口的对象时的典型错误。NonSerializableClass 没有实现 Serializable,因此在尝试将其所在的 HashSet 序列化时,ObjectOutputStream 会在写入该元素时抛出 NotSerializableException。程序捕获该异常并打印错误信息,表明序列化操作未能完成。这提醒开发者在传输集合前,必须严格检查所有元素的可序列化状态,避免因单个元素问题导致整个传输过程失败。
如何处理 HashSet 序列化后的类型转换问题
反序列化 HashSet 时,由于 Java 泛型的类型擦除机制,ObjectInputStream.readObject() 返回的是原始类型 Object,而非具体的 HashSet。因此,必须进行显式的强制类型转换。如果转换的目标类型与实际存储的元素类型不匹配,例如将原本存储 User 对象的集合强转为 Set,将在后续操作集合元素时抛出 ClassCastException。为确保安全,建议在反序列化后立即验证集合中元素的类型,或使用泛型辅助方法进行安全转换。
import java.io.*;
import java.util.HashSet;
import java.util.Set;

public class TypeSafeDeserialization {
    static class SafeUser implements Serializable {
        private static final long serialVersionUID = 1L;
        String name;
        public SafeUser(String name) { this.name = name; }
        @Override
        public String toString() { return name; }
    }

    public static void main(String[] args) throws Exception {
        Set<safeuser> set = new HashSet();
        set.add(new SafeUser("Charlie"));

        try (ObjectOutputStream oos = new ObjectOutputStream(
                new FileOutputStream("safe.dat"))) {
            oos.writeObject(set);
        }

        try (ObjectInputStream ois = new ObjectInputStream(
                new FileInputStream("safe.dat"))) {
            Object obj = ois.readObject();
            if (obj instanceof Set) {
                Set> rawSet = (Set>) obj;
                for (Object item : rawSet) {
                    if (item instanceof SafeUser) {
                        SafeUser user = (SafeUser) item;
                        System.out.println("Retrieved user: " + user);
                    } else {
                        System.err.println("Unexpected type: " + item.getClass());
                    }
                }
            }
        }
    }
}</safeuser>
此代码片段展示了如何在反序列化后安全地处理 HashSet 的类型转换。首先,通过 readObject() 获取原始对象,并使用 instanceof 检查其是否为 Set 类型。接着,将集合元素逐一取出,再次使用 instanceof 验证每个元素是否为预期的 SafeUser 类型。只有确认类型正确后,才进行强转并访问其属性。这种方式避免了因类型不匹配导致的运行时异常,提高了程序的健壮性。同时,它也体现了在处理泛型集合序列化时,手动进行类型检查的重要性。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


