






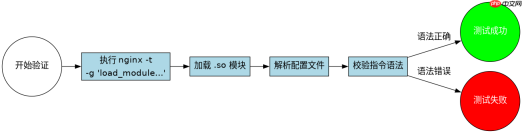
验证 nginx 动态模块指令的正确性,核心在于使用 -t 参数配合 -g 参数加载模块。具体做法是在执行 nginx -t 之前,通过 -g 'load_module ...' 在命令行临时注入模块加载指令,这样既不需要修改主配置文件,又能让配置解析器在语法检查阶段识别并校验该模块下的所有自定义指令。
如何在不修改主配置的情况下测试动态模块指令
直接回答:使用 -g 参数将 load_module 指令作为全局变量传入 nginx -t 命令即可。这样做可以让 Nginx 在启动前的配置预检阶段加载共享对象(.so),从而解析并验证模块定义的指令语法。如果模块文件路径错误或指令拼写有误,Nginx 会立即报错退出,不会启动服务。
nginx -t -g "load_module modules/ngx_http_my_module.so;"
上述命令的执行逻辑如下:首先,Nginx 进程启动,读取环境变量或命令行传入的全局指令。接着,它调用 dlopen 系统调用加载指定的 .so 文件。一旦模块加载成功,其内部注册的指令解析函数就会被激活。最后,nginx -t 继续解析主配置文件(通常是 nginx.conf),当遇到该模块定义的指令时,会调用对应的验证函数。如果一切正常,输出中将包含 configuration file /etc/nginx/nginx.conf test is successful。
若模块加载失败,例如文件不存在或依赖缺失,错误日志中会出现类似 open() "/path/to/module.so" failed 的提示。若指令语法错误,则会显示 unknown directive 或具体的参数校验失败信息。这种方法的优点是隔离了测试环境,避免了因配置错误导致的生产服务重启风险。
动态模块加载失败时的常见排查点有哪些
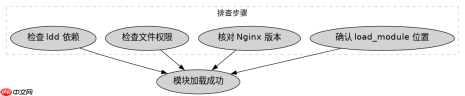
直接回答:排查重点在于确认 .so 文件的架构兼容性、依赖库完整性以及权限设置。即使指令语法完全正确,如果底层二进制不匹配或动态链接库缺失,load_module 也会静默失败或报错,导致后续指令无法被识别。

# 检查动态链接依赖
ldd /usr/lib/nginx/modules/ngx_http_my_module.so

# 检查文件权限
ls -l /usr/lib/nginx/modules/ngx_http_my_module.so

# 查看 Nginx 编译时支持的模块路径
nginx -V 2>&1 | grep -o '<pre class="brush:php;toolbar:false;" fix>.*'
在实际操作中,第一步应使用 ldd 命令检查 .so 文件是否缺少 libssl、libpcre 等基础库。如果输出中包含 not found,则必须安装相应的开发包。第二步,确认 Nginx 用户(通常是 www-data 或 nginx)对该文件有读取权限。第三步,核对 Nginx 版本与模块编译版本的 ABI 兼容性。不同大版本的 Nginx 可能不兼容同一模块的二进制接口。
此外,还需注意 load_module 指令必须位于配置文件的顶层,不能放在 http、server 或 location 块内。如果将其错误地嵌套在子块中,nginx -t 会直接报 directive is not allowed here 错误。确保模块路径是相对于 Nginx 前缀目录(-p 指定)的相对路径,或者使用绝对路径以避免解析歧义。
如果模块指令使用了未定义的上下文会发生什么
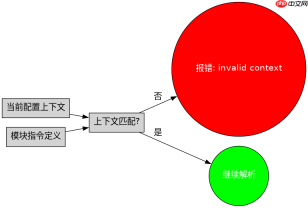
直接回答:如果动态模块中的指令被放置在它不支持的配置上下文中,nginx -t 会报告 invalid context 或 directive is not allowed here。这是因为每个指令在注册时都绑定了特定的访问位(如 NGX_HTTP_MAIN_CONF 或 NGX_HTTP_SRV_CONF),解析器会根据当前上下文进行严格校验。
以常见的 HTTP 模块为例,假设自定义指令 my_custom_directive 仅允许在 server 块中使用。如果在 http 块中直接编写该指令,Nginx 会在解析到该行时触发断言或返回错误码。开发者可以通过查看 Nginx 错误日志(error.log)获取更详细的上下文信息,日志通常会指出哪一行配置违反了上下文规则。
为了验证这一点,可以构造一个错误的配置片段:http { my_custom_directive on; } 。执行 nginx -t 后,预期结果将是测试失败,并明确指出 my_custom_directive 不能在 http 上下文中使用。正确的做法是将该指令移至 server 块内部,或者修改模块源码中的 ngx_command_t 结构体,调整其 ctx 字段以支持更广泛的上下文。这种机制确保了配置的结构化约束,防止了非法的配置组合。


