






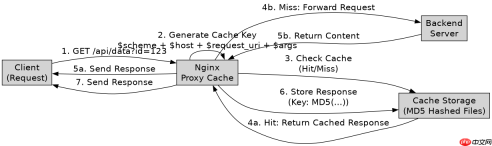
配置 nginx 缓存键安全处理的核心在于使用 $request_uri 作为缓存键,并配合 $scheme、$host 和 $args 确保唯一性。通过设置 proxy_cache_key 指令,nginx 会根据这些变量生成唯一的哈希值来存储响应。必须注意对 url 中的特殊字符进行编码处理,防止路径遍历或注入攻击导致缓存污染。
如何配置基础缓存键以区分不同请求
在 Nginx 中,可以通过 proxy_cache_key 指令定义缓存的索引键。默认情况下,Nginx 仅使用 $scheme 和 $proxy_host 作为键,这会导致所有相同域名的请求共享同一个缓存条目,从而引发严重的安全和数据泄露问题。为了正确区分请求,需要显式指定包含 URI 和查询参数的组合。
server {
    listen 80;
    server_name example.com;

    # 定义缓存路径
    proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    location / {
        proxy_pass http://backend;

        # 启用缓存
        proxy_cache my_cache;

        # 关键配置:使用 scheme, host, uri 和 args 构建唯一键
        proxy_cache_key "$scheme$request_method$host$request_uri$args";

        # 设置缓存过期时间
        proxy_cache_valid 200 302 10m;
        proxy_cache_valid 404 1m;
    }
}
上述配置中,$request_uri 包含了原始请求的 URI(含参数),而 $args 是查询字符串部分。虽然 $request_uri 已经包含了 $args,但显式列出可以增强可读性并确保逻辑清晰。这种组合确保了不同的 URL 路径或不同的查询参数会生成不同的缓存键,避免了数据混淆。
如何处理动态内容与安全过滤
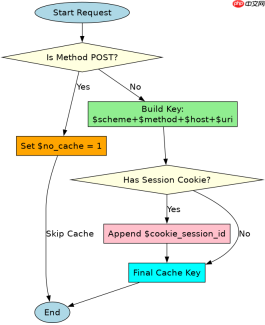
对于包含用户特定信息或频繁变化的动态内容,直接缓存可能导致敏感数据泄露或显示过时信息。此时,需要根据请求方法或特定头信息进行差异化处理。例如,GET 请求通常可缓存,而 POST 请求应被排除。此外,还需考虑 Cookie 的影响,因为携带不同 Cookie 的请求可能对应不同的用户状态。

server {
    listen 80;
    server_name example.com;

    proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    location / {
        proxy_pass http://backend;
        proxy_cache my_cache;

        # 更精细的缓存键:排除 POST 请求的缓存影响
        # 如果请求方法是 POST,则不使用缓存键或设置为空,强制不缓存
        if ($request_method = POST) {
            set $no_cache 1;
        }

        proxy_cache_key "$scheme$request_method$host$request_uri";

        # 根据变量决定是否缓存
        proxy_no_cache $no_cache;
        proxy_cache_bypass $no_cache;

        # 针对 GET 请求,可以考虑忽略某些非关键 Cookie
        # 这里演示如何通过添加 Cookie 哈希来区分用户会话
        # 注意:如果 Cookie 中包含敏感信息,不应将其加入缓存键
        proxy_cache_key "$scheme$request_method$host$request_uri$cookie_session_id";
    }
}
在这个进阶示例中,我们引入了 $request_method 来区分 HTTP 动词,并通过 proxy_no_cache 指令控制 POST 请求不被缓存。同时,为了演示安全性,我们在缓存键中加入了 $cookie_session_id。这意味着不同用户的会话将拥有独立的缓存条目。然而,在实际生产环境中,如果 Session ID 是高度随机且唯一的,缓存命中率会极低,因此通常建议对静态资源使用此策略,而对个人化动态内容采用其他机制如 Vary 头或应用层缓存。
基于请求 URI 中特殊字符的潜在风险与验证
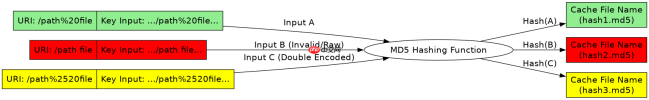
当请求 URI 中包含特殊字符(如空格、中文、URL 编码字符)时,如果处理不当,可能导致缓存键生成不一致或解析错误。Nginx 内部会对 $request_uri 进行标准化处理,但在某些边缘情况下,手动拼接缓存键可能会引入歧义。例如,/path%20file 和 /path file 在浏览器中可能被统一为前者,但如果后端服务对未编码的空格有不同处理,缓存键的一致性就会受到影响。
为了验证这一点,我们可以观察 Nginx 生成的缓存文件命名。Nginx 使用 MD5 哈希值对缓存键进行散列,并将结果作为文件名。因此,即使 URI 复杂,只要输入到 proxy_cache_key 的字符串一致,生成的缓存文件就一致。关键在于确保前端传入的 URI 格式在后端看来是统一的。如果存在重定向或规范化逻辑,应在 Nginx 层面先进行统一,再计算缓存键。
# 验证脚本:检查不同 URI 编码形式的缓存命中情况
# 假设后端返回 "Hello World"

# 请求 1: 标准编码
curl -v http://example.com/path%20file
# 预期:命中缓存,文件名基于 "$scheme.../path%20file..." 的 MD5

# 请求 2: 未编码空格(如果客户端发送)
curl -v http://example.com/path file
# 注意:HTTP 协议不允许 URI 中有裸空格,客户端通常会编码或报错
# 如果 Nginx 接收到未编码的空格,它可能会将其视为分隔符或报错
# 因此,保持 URI 编码一致性至关重要

# 请求 3: 双重编码
curl -v http://example.com/path%2520file
# 预期:这是一个不同的缓存键,因为 %25 解码后是 %20,与原 %20 不同
# 这证明了缓存键对编码形式极其敏感
综上所述,安全处理缓存键的关键在于:1. 始终包含 $request_uri 和 $args 以确保唯一性;2. 根据业务需求决定是否纳入 $cookie 或 $http_authorization,避免过度缓存敏感数据;3. 确保 URI 编码的一致性,防止因编码差异导致的缓存失效或污染;4. 对非 GET 请求或带有特定头的请求,使用 proxy_no_cache 明确排除缓存。通过这些措施,可以有效提升 Nginx 缓存的安全性和准确性。


