






处理laravel升级时中间件优先级变化,核心策略是显式定义`$middlewaregroups`中的顺序并检查路由分配。在laravel 5.2+版本中,全局中间件按数组顺序执行,而路由级中间件优先于全局中间件运行。若发现权限校验失效或会话未初始化,通常是因为`web`组内的中间件顺序被框架更新调整,需手动核对`app/http/kernel.php`中的配置。

如何确认当前中间件的执行顺序
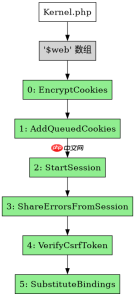
确认执行顺序需查看`app/Http/Kernel.php`文件中的`$middlewareGroups`属性。Laravel默认将`web`组应用于所有Web路由,该组内包含会话、CSRF保护等关键中间件。开发者应检查该数组中各中间件的排列位置,因为数组索引决定了执行先后。例如,`StartSession`必须位于`EncryptCookies`之后,以确保会话数据正确加载。
namespace App\Http;

use Illuminate\Foundation\Http\Kernel as HttpKernel;

class Kernel extends HttpKernel {
    protected $middlewareGroups = [
        'web' => [
            \App\Http\Middleware\EncryptCookies::class,
            \Illuminate\Cookie\CookieMiddleware\AddQueuedCookiesToResponse::class,
            \Illuminate\Session\Middleware\StartSession::class,
            \Illuminate\View\Middleware\ShareErrorsFromSession::class,
            \App\Http\Middleware\VerifyCsrfToken::class,
            \Illuminate\Routing\Middleware\SubstituteBindings::class,
        ],
    ];
}
上述代码展示了标准的`web`中间件组配置。运行应用时,请求首先经过`EncryptCookies`解密,随后由`StartSession`启动会话。若升级后行为异常,对比新旧版本的此数组顺序即可定位问题。注意不要随意移动`VerifyCsrfToken`的位置,否则会导致CSRF验证失败。
路由级中间件与全局中间件的冲突排查
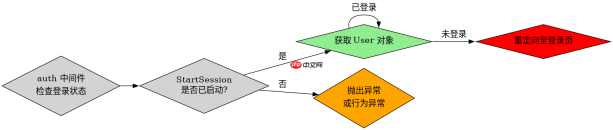
路由级中间件在`$routeMiddleware`中定义,并在路由定义时通过`->middleware()`方法应用。其执行时机早于`web`组中的大部分中间件,但晚于全局`$middleware`。当路由指定了特定中间件如`auth`时,需确保依赖的会话中间件已提前加载。若`auth`中间件无法读取用户状态,往往是因为`StartSession`未被正确包含在依赖链中。

Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。
Route::get('/profile', function () {
    return view('profile');
})->middleware(['auth', 'web']);
在路由定义中显式添加`web`中间件可强制引入全局组的所有中间件,解决因自动分组遗漏导致的状态丢失。虽然Laravel 5.3+默认将`web`组附加到`routes/web.php`中的所有路由,但在某些自定义路由文件或API路由中,仍需手动检查。若`auth`中间件报错,检查是否缺少`StartSession`或`ShareErrorsFromSession`。
基于自定义中间件未生效的具体问题分析
当自定义中间件在升级后未执行,通常是因为未在`Kernel.php`中注册或路由未正确引用。Laravel要求所有中间件必须在`$routeMiddleware`数组中键值对注册,或在`$middlewareGroups`中组合使用。若直接调用类名而未注册别名,路由定义会抛出异常。此外,若中间件逻辑依赖升级前存在的特定服务容器绑定,需检查服务提供者是否随框架更新而变更。





