






使用 setfacl 命令配合 -m 参数,通过指定不同的用户标识符(uid)或用户名,可以一次性为单个文件设置多个用户的独立权限。执行该命令后,文件的 acl 掩码会自动调整以包含所有已授权用户的最大权限,确保每个指定用户都能按预期访问文件。
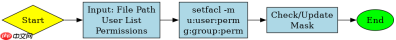
如何给特定用户和组设置读写权限
针对具体需求,可以通过 setfacl -m u:username:rwx file 格式直接赋予指定用户权限,同时使用 g:groupname:r-x 格式赋予组权限。这种操作会修改文件的扩展 ACL 属性,而不影响原有的所有者权限位。
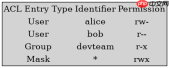
#!/bin/bash
# 创建测试文件
touch testfile.txt

# 设置用户 alice 拥有读写权限
setfacl -m u:alice:rw- testfile.txt

# 设置用户 bob 拥有只读权限
setfacl -m u:bob:r-- testfile.txt

# 设置组 devteam 拥有执行权限
setfacl -m g:devteam:r-x testfile.txt

# 查看结果
getfacl testfile.txt
运行上述脚本后,testfile.txt 的 ACL 将包含三个条目:用户 alice 获得 rw-,用户 bob 获得 r--,组 devteam 获得 r-x。注意,掩码(mask)会根据这些权限的最大值自动更新,例如若 alice 有写权限,掩码至少需要包含写权限,否则其他用户的写权限将被掩码限制。
如何处理权限冲突与掩码限制
当多个用户被赋予不同权限时,实际生效的权限是用户权限与 ACL 掩码(Mask)的交集。如果掩码限制了某些权限,即使为用户单独设置了高权限,他们也无法突破掩码的限制。因此,在设置多用户权限后,必须检查并调整掩码以确保所有意图生效。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
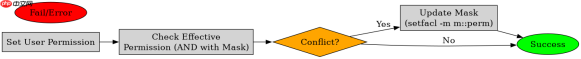
# 假设当前掩码为 r--,导致 alice 的写权限失效
# 查看当前状态
getfacl testfile.txt

# 手动提升掩码为 rw-
setfacl -m m::rw- testfile.txt

# 再次验证
getfacl testfile.txt
在上述场景中,如果未手动调整掩码,alice 虽然被授予了 rw-,但实际有效权限可能仅为 r--。通过显式设置掩码 m::rw-,可以确保所有用户的权限都能按预期生效。这是管理多用户 ACL 时的关键步骤,避免因掩码过严导致权限配置看似正确但实际无效的问题。
基于程序中某个输入、条件或结果的具体问题
在自动化脚本中,如果 setfacl 命令因权限不足或文件不存在而失败,程序应捕获错误并记录日志,而不是静默忽略。这有助于排查为何多用户权限未成功应用。





