






在 linux 系统中配置 ssh 密钥轮换和旧密钥清理,核心做法是修改 /etc/ssh/sshd_config 中的 logingracetime、maxauthtries 以及使用 authorizedkeysfile 配合定期清理脚本。通过设置合理的超时时间和最大尝试次数,可以限制无效会话的占用;同时利用 cron 任务或 systemd timer 定期扫描并移除过期或不再使用的公钥文件,确保存储空间的整洁和安全。
如何限制 SSH 登录尝试次数和超时时间
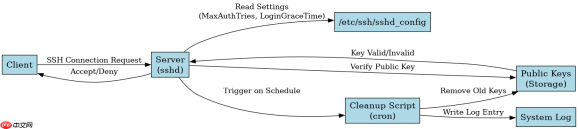
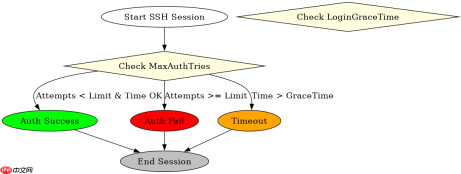
要防止暴力破解和资源耗尽,需要调整 sshd_config 中的 MaxAuthTries 和 LoginGraceTime。MaxAuthTries 限制了每个连接允许的最大认证尝试次数,默认通常为 6。将其降低到 3 或 4 可以有效阻断自动化工具的快速重试。LoginGraceTime 定义了用户在成功认证前必须完成认证的时间窗口,单位为秒。设置为 60 到 120 秒,可以强制断开那些只建立连接但不进行认证的僵尸会话,释放系统资源。
Port 22
Protocol 2
HostKey /etc/ssh/ssh_host_rsa_key
HostKey /etc/ssh/ssh_host_ecdsa_key
HostKey /etc/ssh/ssh_host_ed25519_key

# 安全加固参数
LoginGraceTime 60
MaxAuthTries 3
MaxSessions 10

PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes

# 指定公钥文件位置
AuthorizedKeysFile .ssh/authorized_keys
上述配置中,MaxAuthTries 3 意味着如果用户在前两次尝试中都失败,第三次失败后连接将被立即切断。这比默认的 6 次尝试更严格。结合 LoginGraceTime 60,如果用户在 60 秒内未能通过公钥验证,连接也会终止。这些设置共同作用,减少了服务器被恶意扫描时的负载。
如何实现公钥文件的自动化清理与轮换
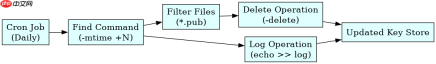
SSH 本身不提供自动删除旧公钥的功能,因此需要借助外部工具实现轮换和清理。最佳实践是将所有用户的公钥集中管理在一个特定目录,例如 /etc/ssh/user_keys/,并通过 AuthorizedKeysFile 指向该目录。然后编写一个 shell 脚本,定期检查该目录下的文件,根据最后访问时间(atime)或修改时间(mtime)删除超过一定期限未使用的公钥。这个脚本可以通过 cron 每天执行一次。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# cleanup_ssh_keys.sh
KEY_DIR="/etc/ssh/user_keys"
RETENTION_DAYS=90

# 查找并删除超过保留天数的公钥文件
find "$KEY_DIR" -type f -name "*.pub" -mtime +${RETENTION_DAYS} -delete

# 记录清理日志
echo "$(date): Cleaned up old keys in $KEY_DIR" >> /var/log/ssh_key_cleanup.log
这个脚本使用了 find 命令的 -mtime +90 选项,表示查找修改时间在 90 天之前的文件。执行 -delete 操作直接移除这些文件。在实际部署中,建议先使用 -print 代替 -delete 进行测试,确认没有误删重要密钥后再启用删除功能。此外,还可以结合 lastlog 或 auditd 来识别长期未登录的用户,从而更精准地决定哪些密钥应该被清理。
基于 AuthorizedKeysFile 路径变更的具体影响是什么
当将 AuthorizedKeysFile 从默认的 .ssh/authorized_keys 更改为自定义路径如 /etc/ssh/user_keys/%u 时,SSH 服务端的行为会发生显著变化。首先,它解耦了用户主目录与密钥存储的关系,使得管理员可以在不接触用户家目录的情况下统一管理密钥。其次,这种集中式管理便于实施批量策略,例如对所有用户应用相同的权限检查或审计规则。然而,这也要求确保新目录的权限正确,通常应为 755 目录权限,且文件属于对应用户,否则 SSH 会因权限过宽而拒绝加载密钥。





