






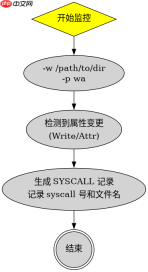
linux auditd 审计文件属性变更的核心做法是在 /etc/audit/rules.d/audit.rules 中添加针对 -w(watch)的监控规则,并指定 -p wa 参数来捕获写操作和属性变更。系统会在检测到权限、所有者或时间戳等元数据变动时,立即将事件记录到 /var/log/audit/audit.log 中。通过配置具体的路径和权限掩码,可以精确追踪哪些文件的属性被修改了。

如何为特定目录添加属性变更监控规则
要为特定目录添加监控,需要使用 auditctl 命令或编辑规则文件。关键在于使用 -p wa 选项,其中 w 代表 write(写入),a 代表 attr(属性)。如果只监控内容变化,通常用 rwa,但针对纯属性变更(如 chmod 或 chown),wa 已经足够覆盖。执行该规则后,任何对该路径下文件的属性修改都会触发审计日志。
auditctl -w /etc/passwd -p wa -k passwd_changes
auditctl -w /etc/shadow -p wa -k shadow_changes
上述命令分别对 /etc/passwd 和 /etc/shadow 设置了监控。当运行 chmod 600 /etc/passwd 时,审计守护进程会捕获这一行为。为了确保持久化,应将类似的 -w 行添加到 /etc/audit/rules.d/audit.rules 文件中,然后重启 auditd 服务使配置生效。验证规则是否加载可以使用 auditctl -l 查看当前活跃规则列表。
如何从审计日志中解析具体的属性变更类型
在日志文件中,属性变更事件以 type=SYSCALL 和 type=PATH 的形式出现。要区分是权限变更还是所有者变更,需要检查 syscall 字段对应的系统调用号以及 name 字段中的操作细节。常见的系统调用包括 chmod (90)、fchmod (91)、chown (92) 和 utimes (137)。通过分析这些字段,可以明确知道是谁、在什么时间、对哪个文件执行了哪种属性修改。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
# 示例:查找所有 chmod 调用
ausearch -k passwd_changes | grep syscall=90

# 示例:查看特定文件的详细路径信息
ausearch -f /etc/passwd -i
使用 ausearch 工具可以更便捷地查询日志。例如,通过 -k 参数指定之前设置的键名,可以快速过滤出相关事件。结合 -i 参数可以将数字 ID 转换为可读的用户名和组名。在实际排查中,重点关注 res 字段,如果其值为 1 表示成功,0 表示失败。对于 chown 操作,日志中还会包含 old_uid 和 new_uid 等信息,帮助追溯所有权转移的过程。
当文件属性变更涉及符号链接时审计结果有何不同
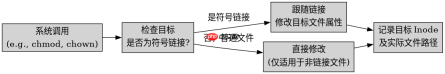
当监控的目标路径是一个符号链接(Symlink)时,auditd 的行为取决于具体使用的系统调用。默认情况下,大多数属性变更系统调用(如 chmod、chown)会跟随符号链接修改目标文件的属性,而不是修改链接本身的属性。这是因为 Linux 内核中,符号链接的属性通常是固定的(如 lrwxrwxrwx),且不可直接通过常规系统调用修改。因此,审计日志中记录的仍然是目标文件的 inode 信息和实际被修改的文件路径,而非符号链接本身。





