






php 8.6调用要求双向tls的https接口时,可用curl分别指定客户端证书、私钥和服务端ca信任链,并保持服务端证书和主机名校验。客户端证书用于向服务器证明客户端身份,ca文件用于验证服务器,二者职责不同。
PHP手册中的curl_setopt
准备受保护的证书文件
需要cURL和支持TLS的libcurl。示例使用PEM格式,文件放在站点目录外,私钥仅允许运行账号读取;服务器必须信任客户端证书的签发链。接口地址由服务端固定配置。
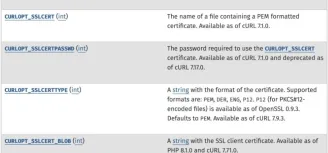
PHP手册中的PHP cURL的CURLOPT_SSLCERT客户端证书选项
设置证书并检查HTTP结果
$c=curl_init('https://api.example.com/internal/health');
curl_setopt_array($c,[
    CURLOPT_SSLCERT=>'/run/secrets/client-cert.pem',
    CURLOPT_SSLKEY=>'/run/secrets/client-key.pem',
    CURLOPT_CAINFO=>'/etc/app/server-ca.pem',
    CURLOPT_SSL_VERIFYPEER=>true, CURLOPT_SSL_VERIFYHOST=>2,
    CURLOPT_CONNECTTIMEOUT=>5, CURLOPT_TIMEOUT=>15,
    CURLOPT_FOLLOWLOCATION=>false, CURLOPT_RETURNTRANSFER=>true
]);
$body=curl_exec($c);
if ($body===false) throw new RuntimeException('TLS request failed: '.curl_errno($c));
$status=curl_getinfo($c,CURLINFO_RESPONSE_CODE);
if ($status!==200) throw new RuntimeException('Unexpected HTTP status '.$status);
$result=json_decode($body,true,512,JSON_THROW_ON_ERROR);
unset($c);
分别验证双方信任
在测试环境用缺少客户端证书、过期证书、错误服务端CA和错误主机名验证失败。私钥加密时通过libcurl支持的口令选项从安全环境读取,不硬编码。TLS成功不代表业务已授权;401、403与握手错误分别处理,不能关闭校验绕过错误。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






