






在php 8.6中处理邮箱确认,可把随机令牌的摘要存入数据库,校验有效期后在同一事务中更新确认状态并删除令牌。下面使用pdo与mysql innodb,范围是令牌签发和一次性消费;邮件投递由现有邮件服务完成,不向网页响应返回真实令牌。
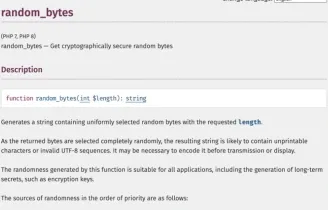
PHP手册中的random_bytes
创建独立令牌表
用户表需要id和email_verified字段;邮箱地址变更时应清除确认状态和旧令牌。示例以用户ID为主键,每次重发覆盖旧令牌,仅保留一次有效机会。
CREATE TABLE email_confirmation (
 user_id BIGINT PRIMARY KEY,
 token_hash CHAR(64) CHARACTER SET ascii NOT NULL,
 expires_at BIGINT NOT NULL
) ENGINE=InnoDB;
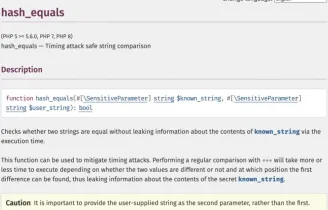
PHP手册中的hash_equals
签发后只保存摘要
function issueConfirmation(PDO $db, int $userId): string {
    $token = bin2hex(random_bytes(32));
    $q = $db->prepare('INSERT INTO email_confirmation
      (user_id,token_hash,expires_at) VALUES (?,?,?)
      ON DUPLICATE KEY UPDATE token_hash=VALUES(token_hash),
      expires_at=VALUES(expires_at)');
    $q->execute([$userId, hash('sha256', $token), time()+1800]);
    return $token; // 交给服务器端邮件服务,不输出到页面或日志
}
确认链接必须使用固定可信的HTTPS站点地址,不能直接取未经校验的Host头。发信入口需要限流;GET页面展示确认按钮,实际确认由POST执行,避免邮件扫描器自动访问链接就完成确认。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
锁住记录并一次性消费
function confirmEmail(PDO $db, int $userId, string $token): bool {
    if (!preg_match('/\A[0-9a-f]{64}\z/D', $token)) return false;
    $db->beginTransaction();
    try {
        $q=$db->prepare('SELECT token_hash,expires_at FROM email_confirmation
                        WHERE user_id=? FOR UPDATE');
        $q->execute([$userId]); $r=$q->fetch(PDO::FETCH_ASSOC);
        if (!$r || (int)$r['expires_at']rollBack(); return false;
        }
        $db->prepare('UPDATE users SET email_verified=1 WHERE id=?')->execute([$userId]);
        $db->prepare('DELETE FROM email_confirmation WHERE user_id=?')->execute([$userId]);
        $db->commit(); return true;
    } catch (Throwable $e) {
        if ($db->inTransaction()) $db->rollBack();
        throw $e;
    }
}
连接须启用PDO::ERRMODE_EXCEPTION,关闭模拟预处理。签发接口应从已登录用户取得userId,并绑定当前邮箱;修改邮箱与重发操作也要参与同一用户的并发控制。验证完成后再次提交同一令牌应返回false,过期令牌也不能确认。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






