






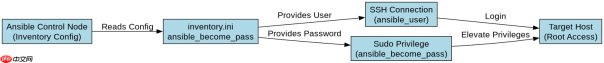
在 ansible 清单中配置密码认证连接,最直接的方法是在主机定义中设置 ansible_become_pass 变量。这样当执行需要提权(如使用 become: yes)的任务时,ansible 会自动使用该密码进行 sudo 认证,无需在命令行手动输入或依赖 ssh 密钥。
如何为特定主机组配置 sudo 密码
针对需要提权的服务器组,可以在清单的组变量或主机变量中直接指定 ansible_become_pass。这种方式适用于自动化脚本环境,避免了交互式提示中断流程。需要注意的是,明文存储密码存在安全风险,生产环境中建议结合 ansible-vault 加密或使用外部秘密管理工具,但在基础配置层面,直接赋值是最简单的实现方式。
---
# inventory.ini
[webservers]
web01 ansible_host=192.168.1.10 ansible_user=admin ansible_become_pass='my_secure_password'
web02 ansible_host=192.168.1.11 ansible_user=admin ansible_become_pass='my_secure_password'

[dbservers]
db01 ansible_host=192.168.1.20 ansible_user=admin ansible_become_pass='db_secure_password'
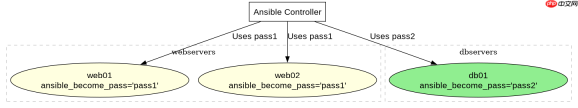
上述清单文件定义了 webservers 和 dbservers 两组主机。每组内的主机都配置了 ansible_user 用于 SSH 登录,以及 ansible_become_pass 用于 sudo 提权。当运行 ansible all -m ping 时,如果任务需要 root 权限,Ansible 会使用对应的密码自动完成认证。若未设置此变量且需要提权,命令将挂起等待用户输入或报错。
如何在 Playbook 中覆盖清单中的密码设置
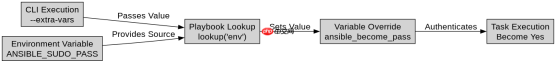
如果在 Playbook 级别或角色中需要动态改变密码,或者清单中的密码不适合当前环境,可以在 Playbook 中使用 vars 或 extra_vars 来覆盖 ansible_become_pass。这种灵活性允许在不修改清单文件的情况下,通过命令行传入不同的凭证进行测试或部署。例如,可以通过 --extra-vars 参数传递临时的密码值,从而优先于清单中的静态配置。
# playbook.yml
- hosts: webservers
  become: yes
  vars:
    # 这里可以硬编码,但更推荐通过 extra_vars 传入
    ansible_become_pass: '{{ lookup("env", "ANSIBLE_SUDO_PASS") }}'
  tasks:
    - name: Check root access
      command: whoami
      register: result
    - debug: var=result.stdout
在 Playbook 示例中,使用了 lookup('env', 'ANSIBLE_SUDO_PASS') 从环境变量中获取密码。这是一种比明文写在清单中更安全的方式,同时也展示了如何在代码层动态控制认证凭据。当执行该 Playbook 时,只要设置了 ANSIBLE_SUDO_PASS 环境变量,Ansible 就会使用其中的值作为 sudo 密码,忽略清单中可能存在的其他配置。这种方法结合了清单的结构化优势与 Playbook 的动态能力,适合复杂的 CI/CD 流水线场景。













