






java 对象序列化结合签名验证的完整做法是:在序列化前计算对象的哈希值或数字签名,将签名与序列化数据一起传输或存储,反序列化时重新计算并比对。具体实现通常通过自定义 readresolve() 方法或在反序列化前后手动校验来实现。这样做可以确保数据在传输或存储过程中未被篡改,防止反序列化攻击。

如何生成和附加序列化数据的签名
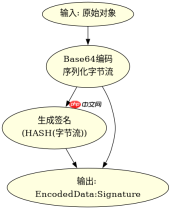
生成签名的核心是在序列化之前获取对象的稳定表示形式,通常使用 SHA-256 等哈希算法。我们需要一个工具类来计算字节数组的哈希值,并将原始数据和签名打包成一个结构化的载体(如 JSON 或自定义二进制格式)。在实际操作中,我们先将对象序列化为字节流,计算其摘要,然后将摘要附加到数据末尾或单独存储。这样接收方拿到数据后,可以先分离出原始数据和签名部分。
import java.io.*;
import java.security.MessageDigest;
import java.util.Base64;

public class SignedSerialization {
    public static byte[] serializeWithSignature(Object obj) throws Exception {
        // 1. 序列化对象
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(obj);
        oos.close();
        byte[] data = baos.toByteArray();

        // 2. 计算签名 (SHA-256)
        MessageDigest md = MessageDigest.getInstance("SHA-256");
        byte[] hash = md.digest(data);
        String signature = Base64.getEncoder().encodeToString(hash);

        // 3. 组合数据: [data_length][data][signature]
        // 这里简化为返回一个包含数据和签名的包装对象,实际传输可自定义协议
        return (Base64.getEncoder().encodeToString(data) + ":" + signature).getBytes();
    }
}
上述代码展示了如何在一个简单的场景下完成序列化与签名的绑定。首先通过 ObjectOutputStream 将对象转为字节流,接着用 MessageDigest 对字节流进行哈希运算。最后将结果编码为字符串以便存储或传输。注意,签名是基于序列化后的字节流计算的,而不是基于对象本身,这样可以保证任何对序列化内容的修改都会导致签名失效。
如何在反序列化时验证签名完整性
反序列化时的验证关键在于恢复原始数据并重新计算签名,然后与附加的签名进行比对。如果直接调用 ObjectInputStream.readObject(),可能会因为数据被篡改而抛出异常或产生不可预期的对象状态。因此,我们需要先解析出原始字节流和签名,验证通过后,再执行实际的反序列化操作。这一步骤能有效拦截恶意构造的序列化数据。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。

import java.io.*;
import java.util.Base64;

public class SignedDeserialization {
    public static Object deserializeAndVerify(byte[] signedData) throws Exception {
        String content = new String(signedData);
        int colonIndex = content.lastIndexOf(':');
        if (colonIndex == -1) throw new IllegalArgumentException("Invalid format");

        String encodedData = content.substring(0, colonIndex);
        String expectedSignature = content.substring(colonIndex + 1);

        // 1. 解码原始数据
        byte[] data = Base64.getDecoder().decode(encodedData);

        // 2. 验证签名
        MessageDigest md = MessageDigest.getInstance("SHA-256");
        byte[] actualHash = md.digest(data);
        String actualSignature = Base64.getEncoder().encodeToString(actualHash);

        if (!actualSignature.equals(expectedSignature)) {
            throw new SecurityException("Signature verification failed!");
        }

        // 3. 验证通过,执行反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(data);
        ObjectInputStream ois = new ObjectInputStream(bais);
        return ois.readObject();
    }
}
这段代码演示了完整的验证流程。它首先从混合字符串中分离出 Base64 编码的数据部分和签名部分。接着,对解码后的数据进行相同的哈希计算,并将结果与预期签名进行比较。只有当两者完全一致时,才会创建 ObjectInputStream 并读取对象。这种“先验后解”的策略确保了即使攻击者截获并修改了序列化数据,也无法成功反序列化出有效对象。
自定义 readResolve 方法如何处理验证失败
在 Java 原生序列化机制中,readResolve() 是一个特殊的方法,它在对象反序列化完成后、返回给调用者之前被调用。虽然它不能阻止 readObject() 的基本流程,但可以用来进行额外的安全检查或替换对象实例。如果在反序列化过程中发现数据不一致,可以在 readResolve() 中抛出异常,从而中断后续逻辑。这种方法适用于需要细粒度控制对象构建过程的场景。
SecureUser
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


