






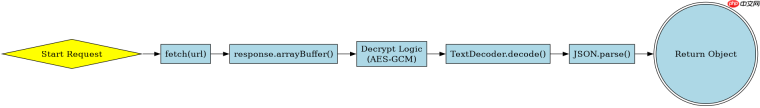
在 javascript 中实现接口请求结果解密,核心做法是在 fetch 的响应处理链中拦截数据,先获取原始字节流,再调用解密函数处理。具体而言,使用 response.arraybuffer() 读取二进制数据,传入解密逻辑(如 aes-gcm)得到明文后,再通过 new textdecoder().decode() 转换为字符串或 json 对象。若服务器返回的是 base64 编码的密文,则需先解码为字节数组再进行解密。此过程必须在解析 json 之前完成,否则无法直接操作加密的二进制内容。
如何从 Fetch 响应中提取用于解密的二进制数据
要从 fetch 响应中提取二进制数据,必须调用 response.arrayBuffer() 方法。该方法返回一个 Promise,解析后得到包含原始加密数据的 ArrayBuffer 对象。这是解密的前提,因为后续的解密算法通常要求输入为字节序列。如果直接使用 response.text() 或 response.json(),浏览器会尝试进行字符编码转换,这可能会破坏加密数据的完整性,导致解密失败。
async function fetchAndDecrypt(url, key) {
  const response = await fetch(url);
  if (!response.ok) throw new Error('Network error');

  // 关键步骤:获取二进制数据
  const encryptedBuffer = await response.arrayBuffer();

  // 假设密钥已准备好,这里仅展示获取数据部分
  console.log('Raw encrypted bytes length:', encryptedBuffer.byteLength);
  return encryptedBuffer;
}
上述代码展示了如何安全地获取响应体。在实际应用中,key 需要通过安全渠道获取,例如从本地存储或密钥管理服务中读取。获取到的 encryptedBuffer 将直接传递给解密函数。需要注意的是,如果响应头中包含 Content-Encoding: gzip,浏览器会自动解压,此时 arrayBuffer() 获取的是解压后的密文,而非传输层的压缩数据,这符合大多数 API 的设计习惯。
如何使用 Web Crypto API 对 ArrayBuffer 进行 AES-GCM 解密
使用 Web Crypto API 对提取出的 ArrayBuffer 进行解密,需要导入密钥并指定正确的算法参数。以 AES-GCM 为例,解密时需要提供初始化向量(IV)和密文。通常 IV 会附加在密文的前面,因此在解密前需要从 ArrayBuffer 中分离出 IV 和实际密文。导入密钥后,调用 crypto.subtle.decrypt() 即可得到明文的 ArrayBuffer。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。

async function decryptAESGCM(encryptedData, iv, key) {
  // 导入密钥
  const cryptoKey = await window.crypto.subtle.importKey(
    'raw',
    key,
    { name: 'AES-GCM' },
    false,
    ['decrypt']
  );

  // 执行解密
  const decryptedBuffer = await window.crypto.subtle.decrypt(
    { name: 'AES-GCM', iv: iv },
    cryptoKey,
    encryptedData
  );

  return decryptedBuffer;
}

// 使用示例
const fullData = await fetchAndDecrypt('/api/secret', keyBytes);
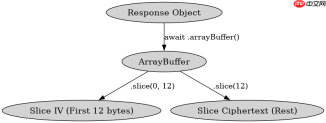
const iv = fullData.slice(0, 12); // 假设 IV 长度为 12 字节
const ciphertext = fullData.slice(12);
const plaintextBuffer = await decryptAESGCM(ciphertext, iv, keyBytes);
这段代码完整演示了从原始数据到明文的转换过程。首先通过 slice 方法将 IV 和密文分离,然后调用 importKey 将原始字节转换为可操作的 CryptoKey 对象。最后,decrypt 方法返回明文的 ArrayBuffer。开发者可以直接将此 ArrayBuffer 传递给 TextDecoder 进行后续处理。整个过程完全在浏览器端完成,无需依赖第三方库,确保了安全性和性能。
如何将解密后的 ArrayBuffer 转换为可用的 JSON 对象
解密完成后得到的 ArrayBuffer 是二进制格式,无法直接作为 JSON 对象使用。为了将其转换为 JavaScript 中的普通对象,需要使用 TextDecoder 将字节流解码为 UTF-8 字符串,随后使用 JSON.parse() 解析字符串。如果解密过程中出现错误,例如 IV 不匹配或密钥错误,crypto.subtle.decrypt 会抛出异常,此时应捕获该异常并进行适当处理,避免程序崩溃。
async function getDecryptedJson(url, key) {
  try {
    const encryptedBuffer = await fetchAndDecrypt(url, key);
    const iv = encryptedBuffer.slice(0, 12);
    const ciphertext = encryptedBuffer.slice(12);
    const plaintextBuffer = await decryptAESGCM(ciphertext, iv, key);

    // 转换为字符串
    const jsonString = new TextDecoder().decode(plaintextBuffer);

    // 解析为 JSON 对象
    return JSON.parse(jsonString);
  } catch (error) {
    console.error('Decryption failed:', error);
    throw new Error('Failed to decrypt response');
  }
}
最终封装的 getDecryptedJson 函数提供了一个端到端的解决方案。它整合了网络请求、二进制提取、解密和文本解码的所有步骤。开发者只需调用此函数并传入 URL 和密钥,即可获得解密后的 JSON 数据。这种模式适用于所有需要端到端加密的 API 通信场景,确保了数据在传输和存储过程中的机密性。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





