






利用sqlmap检测sql盲注风险的核心做法是:使用`--technique=b`参数强制仅进行布尔型盲注测试,并通过`--delay`和`--threads`控制请求频率以避免触发waf或导致服务不可用。在测试环境中,直接对疑似存在注入点的url发起扫描,工具会根据页面返回的http状态码或内容长度变化来判断注入点是否存在及数据库类型。若需进一步确认数据可被窃取的风险,可结合`--dump`参数提取特定表的数据,但务必确保仅在授权范围内操作。

如何配置sqlmap以最小化误报并识别布尔盲注
配置sqlmap识别布尔盲注的关键在于指定技术类型并调整判断依据。默认情况下,sqlmap会尝试多种注入技术(如时间盲注、报错注入等),但在纯布尔盲注场景下,强制指定`-t B`可以显著减少无效请求。同时,通过`--level`和`--risk`参数可以细化测试深度,例如设置`--level=3`会对Cookie和User-Agent头进行测试,而`--risk=2`则会引入更多可能影响数据库稳定性的测试载荷。在实际操作中,应观察响应中的“Length”字段变化,因为布尔盲注依赖于True/False两种逻辑分支导致的页面内容差异。
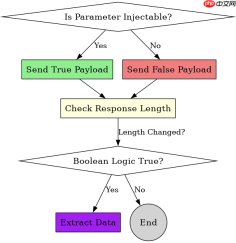
sqlmap -u "http://testsite.com/page.php?id=1" --technique=B --level=3 --risk=2 --batch
上述命令针对目标URL执行布尔盲注测试。`--batch`参数表示使用默认设置自动回答所有提示,适合自动化脚本。运行后,sqlmap会输出类似`[INFO] testing for Boolean-based blind injection on parameter 'id'`的信息。如果检测到注入点,后续步骤将尝试获取数据库版本和用户信息。注意,若目标网站有WAF,可能需要使用`--tamper`脚本绕过,例如`--tamper=space2comment`将空格替换为注释符。
如何通过时间盲注验证深层注入点并提取数据
当布尔盲注因页面结构过于统一难以判断时,时间盲注(Technique T)是更可靠的验证手段。时间盲注不依赖页面内容的可见变化,而是通过注入`SLEEP()`或`BENCHMARK()`函数,观察服务器响应时间的延迟来推断条件真假。这种方法虽然速度较慢,但能有效绕过基于内容过滤的安全设备。在提取数据时,可以使用`--dump`参数配合`-D`(数据库名)、`-T`(表名)和`-C`(列名)来精确抓取敏感数据,从而评估数据泄露的实际风险。
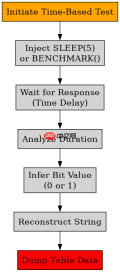
sqlmap -u "http://testsite.com/page.php?id=1" --technique=T --dump -D mydb -T users -C username,password --time-sec=5
该命令演示了如何使用时间盲注提取`mydb`数据库中`users`表的`username`和`password`字段。`--time-sec=5`设置了每个字符判断的最大等待时间为5秒,可根据网络状况调整。执行后,sqlmap会逐个字符地猜测数据,并在控制台显示进度。若成功提取数据,说明存在高危漏洞,攻击者可完全控制后端数据库。测试完成后,应立即修复代码中的参数化查询问题,避免直接使用字符串拼接构建SQL语句。
当sqlmap报告‘无法注入’时,哪些输入条件会导致误判
sqlmap报告“无法注入”通常并非因为没有漏洞,而是由于输入条件的特殊性导致工具无法建立有效的反馈通道。例如,当目标参数位于POST请求体中且未正确解析时,sqlmap可能无法识别注入点;或者当页面使用了复杂的JavaScript动态渲染,导致静态内容长度分析失效。此外,若目标系统对异常查询进行了统一的错误页面跳转,且跳转页面的内容与正常页面高度相似,布尔盲注的判断逻辑也会失效。此时,需要手动构造Payload或使用`--eval`参数执行自定义Python脚本来增强检测能力。


