






排查 linux 多用户共享文件权限冲突,核心在于理清 posix 权限位与 acl(访问控制列表)的叠加作用,并检查进程的有效 uid/gid 是否匹配目标文件的属主或属组。通过 ls -l 查看基础权限,使用 getfacl 确认是否有额外的 acl 规则覆盖默认权限,并结合 id 命令验证当前用户的组成员身份,即可定位是“拒绝访问”还是“权限不足”。
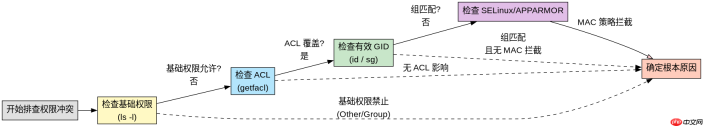
如何判断文件的基础访问权限是否允许当前操作
首先检查文件的传统三组权限(属主、属组、其他),这是 Linux 权限的第一道防线。如果操作被拒绝,通常是因为当前用户既不是属主,也不在属组中,且“其他”权限位没有赋予相应权利。例如,若文件权限为 -rw-r--r--,只有属主有写权限,其他用户仅可读。
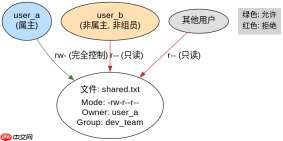
#!/bin/bash
# 示例:检查文件权限并模拟不同用户的访问结果
FILE="shared_data.txt"
TARGET_USER="user_b"

# 获取文件详细信息
ls -l "$FILE"

# 模拟切换用户检查权限
if sudo -u "$TARGET_USER" test -w "$FILE"; then
    echo "User $TARGET_USER has write access."
else
    echo "User $TARGET_USER denied write access."
fi

# 输出预期结果:
# 假设文件属主为 user_a,属组为 dev_team
# user_b 不在 dev_team 中,且 other 无写权限
# 输出应为: User user_b denied write access.
当基础权限允许时,ACL 如何影响最终结果
如果基础权限显示允许访问但实际仍报错,或者基础权限禁止但实际允许,这通常是 ACL 在起作用。POSIX ACL 允许为特定用户或组设置独立于传统权限之外的访问规则。使用 getfacl 可以查看这些规则,其中 mask 字段会限制所有非属主用户的最大权限,包括显式指定的 ACL 条目。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

#!/bin/bash
# 示例:检查并解析 ACL 对权限的影响
FILE="shared_data.txt"

# 获取详细 ACL
getfacl "$FILE"

# 分析逻辑:
# 1. 检查是否有针对当前用户的 user:: 或 user:username: 条目
# 2. 检查 group:: 或 group:groupname: 条目
# 3. 注意 mask:: 的值,它限制了上述非属主条目的最大权限
# 4. 如果 mask 为 r--,即使某用户有 rw- 的 ACL 权限,实际也只能读

# 预期输出示例:
# # file: shared_data.txt
# owner: user_a
# group: dev_team
# user::rw-
# user:user_b:rw-   # 显式赋予 user_b 读写
# group::r--
# mask::r--         # 掩码限制了 user_b 的实际权限为 r--
# other::r--
#
# 结论:尽管 ACL 给了 user_b rw-,但 mask 为 r--,所以 user_b 实际只能读。
为什么用户属于正确组却仍然无法写入文件
这种情况通常由两个原因导致:一是进程的 Effective GID(有效组 ID)不包含该文件属组,二是 SELinux 或 AppArmor 等强制访问控制模块拦截了操作。在多用户共享场景中,用户可能加入了多个组,但当前 shell 会话的有效组并非文件所属组。此外,如果文件设置了 SGID 位,新创建的文件会继承目录的属组,但现有文件的属组不会自动改变,需手动修正。
#!/bin/bash
# 示例:诊断组权限失效的原因
FILE="shared_data.txt"
CURRENT_USER=$(whoami)

# 1. 检查用户的所有组
id "$CURRENT_USER"

# 2. 检查文件属组
stat -c "%G" "$FILE"

# 3. 检查是否有 SELinux 上下文干扰
ls -Z "$FILE"

# 4. 尝试强制切换组执行测试
sg $(stat -c "%G" "$FILE") -c "test -w $FILE && echo 'Write OK' || echo 'Write Denied'"

# 预期结果:
# 如果 id 输出包含文件属组,但直接 test -w 失败,而 sg 命令成功,
# 说明问题在于当前会话的有效组 ID 不匹配,而非权限配置错误。





