






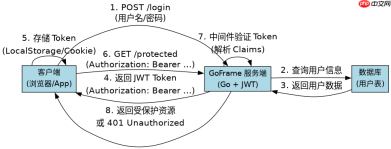
在goframe框架中实现jwt鉴权,核心做法是结合自定义中间件拦截请求、使用第三方库生成和解析token,并在登录接口签发token。具体而言,需要定义一个包含用户信息的结构体,利用github.com/golang-jwt/jwt/v5库的newwithclaims方法创建令牌,通过signedstring签名后返回给前端;在后端则编写一个中间件,从http请求头提取authorization字段,调用parsewithclaims验证签名并提取用户id存入上下文,从而在业务逻辑中获取当前登录状态。
如何设计JWT的结构体与签发逻辑?
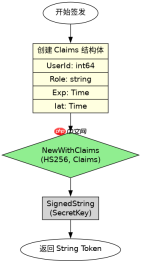
JWT的结构体通常继承自标准库的jwt.RegisteredClaims,以便自动处理exp(过期时间)、iat(签发时间)等标准字段,同时扩展存储业务所需的Userid或Role。签发逻辑的关键在于设置密钥和有效期,并使用SignedString生成最终的字符串。以下代码展示了完整的结构体定义和签发函数,其中SecretKey应替换为实际项目中的安全密钥。
package main

import (
	"time"
	"github.com/golang-jwt/jwt/v5"
)

type Claims struct {
	UserId int64  `json:"user_id"`
	Role   string `json:"role"`
	jwt.RegisteredClaims
}

var SecretKey = []byte("your-secret-key-change-in-production")

func GenerateToken(userId int64, role string) (string, error) {
	claims := &Claims{
		UserId: userId,
		Role:   role,
		RegisteredClaims: jwt.RegisteredClaims{
			ExpiresAt: jwt.NewNumericDate(time.Now().Add(24 * time.Hour)),
			IssuedAt:  jwt.NewNumericDate(time.Now()),
			Issuer:    "gf-jwt-demo",
		},
	}
	token := jwt.NewWithClaims(jwt.SigningMethodHS256, claims)
	return token.SignedString(SecretKey)
}
运行上述代码并调用GenerateToken(1001, "admin"),将得到一个以eyJ开头的长字符串。该字符串包含三个部分:Header、Payload和Signature,中间由点号分隔。前端接收到此字符串后,需将其存储在LocalStorage或Cookie中,并在后续请求的Authorization请求头中以Bearer 的形式发送。
如何实现JWT验证中间件?
中间件负责在每个请求进入控制器之前进行身份校验。它需要从ctx.Request.Header.Get("Authorization")中剥离Bearer 前缀,然后调用jwt.ParseWithClaims进行验签。如果验证失败,直接返回401错误;如果成功,则将解析出的Claims对象存入gctx.Context,供后续Handler使用。这种设计确保了所有受保护的路由都能统一处理鉴权逻辑。


package middleware

import (
	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/net/ghttp"
	"github.com/golang-jwt/jwt/v5"
	"strings"
)

func AuthMiddleware(r *ghttp.Request) {
	tokenStr := r.Header.Get("Authorization")
	if tokenStr == "" || !strings.HasPrefix(tokenStr, "Bearer ") {
		r.Response.WriteJson(g.Map{"code": 401, "msg": "Missing or invalid token"})
		r.ExitAll()
		return
	}
	tokenStr = strings.TrimPrefix(tokenStr, "Bearer ")

	claims := &Claims{}
	token, err := jwt.ParseWithClaims(tokenStr, claims, func(t *jwt.Token) (interface{}, error) {
		return SecretKey, nil
	})

	if err != nil || !token.Valid {
		r.Response.WriteJson(g.Map{"code": 401, "msg": "Invalid token"})
		r.ExitAll()
		return
	}

	// 将用户信息存入上下文
	r.SetCtxVar("UserId", claims.UserId)
	r.Middleware.Next()
}
在上述中间件中,r.ExitAll()用于立即终止请求处理流程,防止未授权访问继续执行后续逻辑。验证通过后,UserId被存入上下文,后续的业务Handler可以通过r.GetCtxVar("UserId")获取当前操作者的ID,从而实现基于用户的权限控制或数据隔离。
当Token过期时程序会返回什么结果?
当客户端发送过期的Token时,jwt.ParseWithClaims会检测到exp字段已超出当前时间,此时err不为空且包含jwt.ValidationErrorReasonExpired标记。程序会进入错误处理分支,向客户端返回JSON格式的401状态码及提示信息。开发者可以通过捕获具体的错误类型来区分“签名错误”、“格式错误”和“过期”,但在本示例中统一返回通用错误以保持简洁。若需刷新Token,前端应在收到过期提示后引导用户重新登录或调用刷新接口。












