






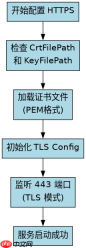
在 go-zero 框架中配置 https,核心做法是修改 rest.server 的初始化参数,将默认的 listenon 替换为包含证书路径和密钥路径的 crtfilepath 与 keyfilepath。这样框架会在启动时自动加载 ssl 证书并监听 443 端口,无需手动处理 tls 握手逻辑。
如何指定证书文件路径以启用 HTTPS
直接回答:通过设置 CrtFilePath 和 KeyFilePath 字段即可启用 HTTPS。具体做法是在创建 rest.Server 实例时,传入这两个指向本地 PEM 格式文件的绝对或相对路径。Go-Zero 内部会调用标准库 crypto/tls 加载这些文件,并将服务器切换为 TLS 模式。如果只配置了其中一个,程序启动时会报错;若路径不存在,同样会抛出错误。默认情况下,它不再监听 HTTP 的 80 端口,而是直接监听 HTTPS 的 443 端口(除非显式指定其他端口)。
package main

import (
	"github.com/zeromicro/go-zero/core/service"
	"github.com/zeromicro/go-zero/rest"
)

func main() {
	// 定义服务上下文
	ctx := service.WithContext()

	// 创建 REST 服务器实例
	s := rest.NewServer(rest.RestConf{
		Host: "localhost",
		Port: 8080,
		// 关键配置:指定证书和私钥路径
		CrtFilePath: "/path/to/server.crt",
		KeyFilePath: "/path/to/server.key",
	})

	// 注册路由
	s.AddRoute(rest.Route{
		Method:  "GET",
		Path:    "/health",
		Handler: func(w http.ResponseWriter, r *http.Request) {
			w.Write([]byte("OK"))
		},
	})

	// 启动服务
	s.Start()
}
上述代码展示了最基础的 HTTPS 配置。运行该程序后,访问 https://localhost:8080/health 即可看到响应。注意,CrtFilePath 必须指向有效的 X.509 证书文件,KeyFilePath 必须指向对应的 RSA 私钥文件。如果证书是自签名的,浏览器可能会提示不安全,但在服务端配置层面是完全合法的。
如何处理证书链与中间证书
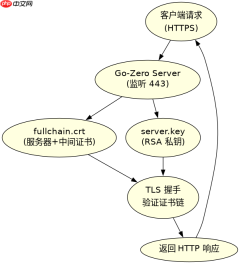
直接回答:当使用 Let's Encrypt 或其他 CA 颁发的证书时,通常需要将完整证书链(Full Chain)写入 CrtFilePath 指定的文件中。具体做法是将服务器证书和中间证书合并到一个 PEM 文件中,顺序必须是:服务器证书在前,中间证书在后。Go-Zero 不会自动拼接证书链,因此开发者必须确保文件内容完整。如果缺少中间证书,客户端连接时可能会报“证书链不完整”或“无法验证签名”的错误。

// 假设 server.crt 仅包含服务器证书
// 假设 intermediate.crt 包含中间证书
// 合并命令示例 (Linux/Mac):
// cat server.crt intermediate.crt > fullchain.crt

// 在 Go-Zero 配置中使用合并后的文件
s := rest.NewServer(rest.RestConf{
	Host: "localhost",
	Port: 443,
	CrtFilePath: "/path/to/fullchain.crt", // 包含完整链
	KeyFilePath: "/path/to/server.key",
})
在实际部署中,推荐使用 Nginx 等反向代理来处理 SSL 终止,此时 Go-Zero 只需配置 HTTP。但如果必须在应用层直接处理 HTTPS,务必检查证书文件的完整性。可以使用 openssl x509 -in fullchain.crt -text -noout 查看证书信息,确认是否包含多个证书块。每个证书块以 -----BEGIN CERTIFICATE----- 开头,以 -----END CERTIFICATE----- 结尾。确保 KeyFilePath 对应的私钥与 CrtFilePath 中的第一个证书匹配。
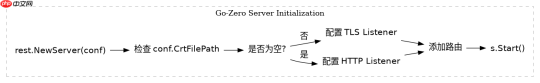
基于 CrtFilePath 为空时的行为结果
直接回答:当 CrtFilePath 设置为空字符串或未配置时,Go-Zero 会回退到纯 HTTP 模式。具体结果是服务器监听普通 TCP 连接,不启用 TLS 加密。此时即使 KeyFilePath 有值,也会被忽略。这种设计允许开发者在同一套代码中灵活切换 HTTP 和 HTTPS,只需修改配置文件即可。在生产环境中,这通常用于健康检查接口或内部通信,但对外服务应始终启用 HTTPS。












