






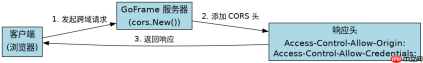
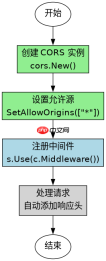
在goframe框架中处理跨域请求,最直接且推荐的做法是启用内置的中间件 cors 并配置白名单。通过调用 cors.new() 创建实例后,使用 setalloworigins([]string{"*"}) 允许所有来源(生产环境建议指定域名),并将其注册到全局路由组或特定路由上,即可自动处理预检请求和响应头设置。
如何为整个应用开启全局跨域支持
要实现全局生效,只需在初始化路由时将该中间件挂载到根节点。这样所有经过该路由树的请求都会自动携带跨域响应头,无需在每个接口单独处理。
package main

import (
	"github.com/gogf/gf/v2/frame"
	"github.com/gogf/gf/v2/net/ghttp"
	"github.com/gogf/gf/v2/net/gocean/cors"
)

func main() {
	s := frame.G()
	// 创建 CORS 中间件
	c := cors.New()
	// 允许所有来源,生产环境请替换为具体域名
	c.SetAllowOrigins([]string{"*"})
	// 允许携带凭证(如 Cookie)
	c.SetAllowCredentials(true)
	// 挂载到全局路由
	s.Use(c.Middleware())

	s.Router.Get("/", func(r *ghttp.Request) {
		r.Response.Write("Hello World")
	})

	s.Run()
}
运行上述代码后,访问 / 接口将返回包含 Access-Control-Allow-Origin: * 头的响应。若前端发送带凭证的请求,浏览器将接受该响应。注意:当 AllowCredentials 为 true 时,AllowOrigins 不能设置为 *,需改为具体域名列表。
如何针对特定路由限制允许的源
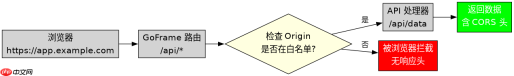
对于敏感接口,不应使用全局通配符,而应创建独立的 CORS 实例并绑定到特定路由组。这样可以精确控制哪些域名可以访问该资源,提升安全性。

package main

import (
	"github.com/gogf/gf/v2/frame"
	"github.com/gogf/gf/v2/net/ghttp"
	"github.com/gogf/gf/v2/net/gocean/cors"
)

func main() {
	s := frame.G()

	// 创建专用 CORS 中间件,仅允许特定域名
	secureC := cors.New()
	secureC.SetAllowOrigins([]string{"https://app.example.com"})
	secureC.SetAllowMethods([]string{"GET", "POST"})
	secureC.SetAllowHeaders([]string{"Content-Type", "Authorization"})

	// 挂载到 /api 路由组
	s.Group("/api", func(group *ghttp.RouterGroup) {
		group.Middleware(secureC.Middleware())
		group.GET("/data", func(r *ghttp.Request) {
			r.Response.WriteJson(g.Map{"status": "ok"})
		})
	})

	s.Run()
}
此配置下,只有来自 https://app.example.com 的请求才能成功访问 /api/data。其他来源的请求将被浏览器拦截。同时限定了允许的 HTTP 方法和头部字段,减少攻击面。
当 AllowCredentials 为 true 时 AllowOrigins 必须是什么
根据 W3C 规范及 GoFrame 的实现逻辑,当启用 SetAllowCredentials(true) 时,SetAllowOrigins 绝对不能使用 * 通配符,否则浏览器会拒绝响应。必须显式列出受信任的源域名列表。












