






使用 server_name 解决旧域名访问问题的核心做法是:在 nginx 配置中显式声明该旧域名,并将其指向一个返回 404、410 或执行重定向的虚拟主机块。这样当请求携带旧域名时,nginx 能精确匹配到对应的 server 块并执行预设逻辑,避免被默认服务器或其他无关配置错误处理。

如何配置 server_name 拦截旧域名
通过定义包含旧域名的 server 块,可以强制 Nginx 对该域名进行独立处理。最直接的方式是在该块内返回特定的 HTTP 状态码,例如 410 Gone,明确告知客户端该资源已永久消失。这种配置方式简单有效,且不会改变原有站点的其他配置。
server {
    listen 80;
    server_name old-domain.com www.old-domain.com;

    # 直接返回 410 Gone 状态码
    return 410 "Old domain is no longer available.";
}
上述配置中,listen 80 指定监听端口,server_name 列出了需要拦截的旧域名及其带 www 的版本。当用户访问这些域名时,Nginx 会立即返回 410 状态码和自定义消息。这种方式适用于希望彻底切断旧域名访问的场景。如果希望保留重定向能力,可以将 return 指令替换为 rewrite 或 return 301 指向新地址。
如何处理新旧域名共存时的路由冲突
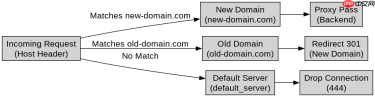
当旧域名与新域名同时存在于同一 Nginx 实例中时,必须确保 server_name 的唯一性以避免路由冲突。Nginx 根据 server_name 的精确匹配优先级来选择处理请求的 server 块。如果多个块包含相同的域名,Nginx 会选择第一个匹配的配置,这可能导致意外行为。因此,每个域名应只出现在一个 server 块的 server_name 指令中。

server {
    listen 80;
    server_name new-domain.com www.new-domain.com;

    location / {
        proxy_pass http://127.0.0.1:3000;
    }
}

server {
    listen 80;
    server_name old-domain.com;

    return 301 $scheme://new-domain.com$request_uri;
}
在这个示例中,新域名 new-domain.com 被配置为代理到后端服务,而旧域名 old-domain.com 则被配置为永久重定向到新域名。这种分离配置确保了两个域名互不干扰。当请求到达时,Nginx 会根据 Host 头中的域名精确匹配对应的 server 块。如果请求来自未配置的域名,Nginx 将使用默认服务器块(通常是第一个定义的 server 块)进行处理。为了避免这种情况,建议显式配置一个默认块来处理未知域名。
基于 server_name 匹配失败时的默认行为问题
当请求的 Host 头与任何 server_name 都不匹配时,Nginx 会将请求交给默认服务器块。这个默认块通常是配置文件中第一个被加载的 server 块,或者是指定了 default_server 参数的块。如果未正确配置默认块,旧域名可能会意外地被主站点处理,导致安全或逻辑问题。因此,必须显式定义一个默认块来捕获所有未匹配的请求。
server {
    listen 80 default_server;
    server_name _;

    # 拒绝所有未匹配的请求
    return 444;
}
在上述配置中,default_server 参数明确指定了该块为默认服务器。server_name _; 是一个通配符,匹配所有未被其他 server 块处理的域名。返回 444 状态码是 Nginx 特有的,它会在不发送任何响应头的情况下关闭连接,从而有效防止未授权访问。这种配置确保了只有明确配置的域名才能被访问,其他所有请求都会被直接丢弃。结合之前的旧域名拦截配置,整个系统能够精确控制域名的访问权限,避免任何意外的路由泄露。


