






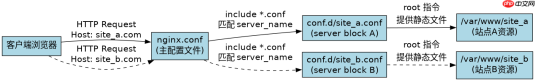
将多个站点的配置组织在 nginx 中,核心做法是利用 `server` 块隔离不同域名或端口的请求,并通过 `include` 指令按功能模块拆分配置文件。通常建议创建一个主配置文件(如 `nginx.conf`)负责全局设置和加载逻辑,然后为每个站点建立独立的配置文件存放在 `conf.d` 或 `sites-available` 目录中,最后在主配置中引入这些文件。这样做不仅能让配置结构清晰,还能避免单个文件过于臃肿,便于维护和管理。
如何区分不同域名的请求
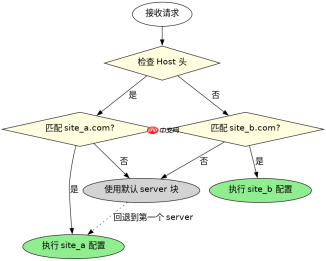
通过在每个 `server` 块中指定不同的 `server_name` 参数,Nginx 能够根据客户端请求的 Host 头自动路由到对应的站点配置。如果请求的域名没有匹配任何 `server_name`,Nginx 会默认使用第一个定义的 `server` 块作为默认响应。这种机制允许你在同一个 Nginx 实例上托管多个网站,只要它们监听相同的端口(通常是 80 或 443)。
events {
    worker_connections 1024;
}

http {
    include       mime.types;
    default_type  application/octet-stream;

    server {
        listen 80;
        server_name example.com www.example.com;
        root /var/www/example;
        index index.html;

        location / {
            try_files $uri $uri/ =404;
        }
    }

    server {
        listen 80;
        server_name blog.example.com;
        root /var/www/blog;
        index index.html;

        location / {
            try_files $uri $uri/ =404;
        }
    }
}
上述代码展示了两个 `server` 块,分别处理 `example.com` 和 `blog.example.com` 的请求。当用户访问 `example.com` 时,Nginx 会将请求根目录指向 `/var/www/example`;而访问 `blog.example.com` 时,则指向 `/var/www/blog`。这种基于域名的虚拟主机配置是 Nginx 多站点部署的基础。
如何利用 include 优化配置管理
为了保持配置的整洁和可维护性,可以使用 `include` 指令将各个站点的配置分离到单独的文件中。在主配置文件 `nginx.conf` 的 `http` 块内添加 `include conf.d/*.conf;`,这样 Nginx 会自动加载该目录下所有以 `.conf` 结尾的文件。每个站点可以拥有自己的配置文件,例如 `example.com.conf` 和 `blog.example.com.conf`,里面只包含该站点的 `server` 块定义。

# nginx.conf
http {
    include       mime.types;
    default_type  application/octet-stream;

    # 加载所有位于 conf.d 目录下的配置文件
    include conf.d/*.conf;
}

# conf.d/example.com.conf
server {
    listen 80;
    server_name example.com;
    root /var/www/example;
    # ... 其他配置 ...
}

# conf.d/blog.example.com.conf
server {
    listen 80;
    server_name blog.example.com;
    root /var/www/blog;
    # ... 其他配置 ...
}
这种结构使得新增或删除站点变得非常简单,只需在 `conf.d` 目录中添加或删除相应的 `.conf` 文件即可,无需修改主配置文件。同时,这也符合 Linux 系统中常见的配置管理最佳实践,即“单一职责”原则,每个文件只负责一个站点的配置。
如何处理 HTTPS 证书与 HTTP 重定向
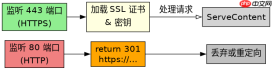
在多站点配置中,HTTPS 证书的绑定和 HTTP 到 HTTPS 的重定向是每个站点独立配置的重要部分。通常,每个 `server` 块需要指定各自的 SSL 证书路径和密钥路径。对于希望强制使用 HTTPS 的站点,可以配置一个仅监听 80 端口的 `server` 块,将所有请求重定向到 443 端口的对应站点。这样可以确保所有流量都经过加密传输,提高安全性。
# HTTP 重定向配置
server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}

# HTTPS 配置
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/nginx/ssl/example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    root /var/www/example;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
在这个例子中,第一个 `server` 块捕获所有对 `example.com` 的 HTTP 请求,并立即返回 301 重定向到 HTTPS 版本。第二个 `server` 块则处理实际的 HTTPS 请求,加载指定的证书文件。这种分离配置的方式确保了每个站点都能独立管理其安全策略和证书更新,而不会相互干扰。同时,这也避免了在同一个 `server` 块中混合处理 HTTP 和 HTTPS 逻辑可能带来的复杂性。


