






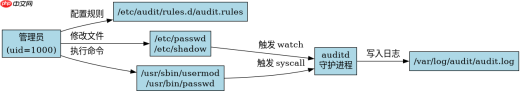
linux auditd 审计用户权限变更的核心做法是配置 /etc/audit/rules.d/audit.rules 或 /etc/audit/audit.rules,添加针对特权命令(如 usermod、passwd)和关键系统文件(如 /etc/passwd、/etc/shadow)的监控规则。通过监听这些文件的写入操作以及特定可执行程序的调用,可以捕获所有提权行为并记录在 /var/log/audit/audit.log 中。
如何监控 /etc/passwd 等敏感文件的修改
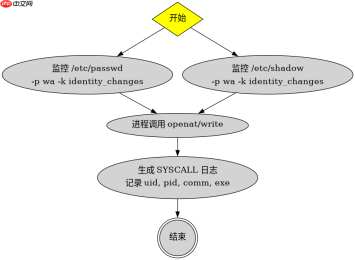
直接回答:使用 -w (watch) 参数监控 /etc/passwd、/etc/shadow 和 /etc/group 的写权限变更。当任何进程尝试修改这些文件时,auditd 会生成一条类型为 SYSCALL 的记录,其中包含发起调用的用户 ID、进程 ID 以及具体的系统调用名称(通常是 openat 或 execve 后的写入操作)。
## 添加到 /etc/audit/rules.d/audit.rules 或 /etc/audit/audit.rules
-w /etc/passwd -p wa -k identity_changes
-w /etc/shadow -p wa -k identity_changes
-w /etc/group -p wa -k identity_changes
-w /etc/gshadow -p wa -k identity_changes

## 重启 auditd 服务使规则生效
systemctl restart auditd
上述规则中,-p wa 表示监控写 (w) 和属性变更 (a) 操作。-k identity_changes 是给这类事件打上的标签,方便后续使用 ausearch -k identity_changes 快速检索。当管理员执行 useradd testuser 或手动编辑 /etc/passwd 时,日志中会出现类似以下的条目:
type=SYSCALL msg=audit(1698765432.123:456): arch=c000003e syscall=257 success=yes exit=3 a0=5 a1=7f1234567890 a2=241c2 a3=0 items=1 ppid=1 pid=12345 auid=1000 uid=0 gid=0 euid=0 comm="useradd" exe="/usr/sbin/useradd" key="identity_changes"
关键字段解析:
- syscall=257: 对应 openat 系统调用。
- comm="useradd": 触发操作的命令行工具。
- exe="/usr/sbin/useradd": 完整路径。
- key="identity_changes": 我们定义的关键词。
如何监控特权命令的执行
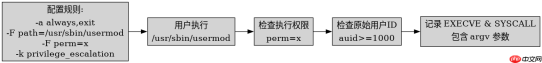
直接回答:使用 -a always,exit 结合 -F path= 来监控特定二进制文件的执行。重点监控 /usr/sbin/usermod、/usr/bin/passwd、/usr/sbin/visudo 等能够改变用户权限或组 membership 的命令。这种方法能捕捉到即使没有直接修改文件(例如通过 LDAP 后端但本地有缓存更新)或通过脚本间接调用的情况。
# 监控 usermod 执行
-a always,exit -F path=/usr/sbin/usermod -F perm=x -F auid>=1000 -F auid!=4294967295 -k privilege_escalation

# 监控 passwd 执行
-a always,exit -F path=/usr/bin/passwd -F perm=x -F auid>=1000 -F auid!=4294967295 -k privilege_escalation

# 监控 visudo 执行
-a always,exit -F path=/usr/sbin/visudo -F perm=x -F auid>=1000 -F auid!=4294967295 -k privilege_escalation

# 重新加载规则
augenrules --load
规则详解:
- -F perm=x: 只监控执行 (x) 权限,不监控读取。
- -F auid>=1000: 仅审计真实用户(UID >= 1000),排除系统账户。
- -F auid!=4294967295: 排除无法确定原始用户 ID 的情况(如内核线程)。
- -k privilege_escalation: 标记为提权相关事件。
当用户运行 sudo usermod -aG sudo newuser 时,日志将记录 comm="usermod" 和 exe="/usr/sbin/usermod"。结合之前的文件监控,可以形成完整的审计闭环:既知道谁跑了什么命令,也知道哪些文件被改了。

基于 usermod 命令输入的具体问题:如何审计 usermod 添加用户到 sudo 组的行为
直接回答:要专门审计 usermod 将用户加入 sudo 组的行为,需要结合 ausearch 命令过滤 usermod 的执行日志,并检查其参数是否包含 -aG sudo 或 -G sudo。由于 auditd 默认不解析命令行参数的具体内容到结构化字段中,我们需要通过搜索日志中的 argv 字段来实现。
首先,确保已配置上述对 /usr/sbin/usermod 的监控规则。然后,使用以下命令查找所有涉及 usermod 且参数中包含 sudo 的记录:
ausearch -k privilege_escalation -i | grep -A 5 "usermod" | grep "sudo"
或者更精确地,直接搜索 usermod 的可执行文件路径并查看其参数:
ausearch -c usermod -i | grep "sudo"
在实际日志中,usermod 的命令行参数会被记录在 PROCTITLE 或 argv 字段中。例如,一条典型的日志可能如下所示:
type=EXECVE msg=audit(1698765432.123:457): argc=3 a0="usermod" a1="-aG" a2="sudo"
type=SYSCALL msg=audit(1698765432.123:457): arch=c000003e syscall=59 success=yes exit=0 a0=556677 a1=556688 a2=556699 a3=0 items=1 ppid=1234 pid=5678 auid=1000 uid=0 gid=0 euid=0 comm="usermod" exe="/usr/sbin/usermod" key="privilege_escalation"
注意:argc=3 表示有三个参数,a0 是命令本身,a1 是 -aG,a2 是 sudo。通过分析 argv 数组,可以确认具体是将哪个用户加入了哪个组。如果希望自动化告警,可以将此逻辑集成到 SIEM 系统中,对 comm="usermod" 且 argv 包含 sudo 的事件触发实时警报。





