






在 linux 系统中,检查 udp 端口是否监听最可靠的方法是使用 ss 命令查看内核 socket 表,或者使用 netstat 命令(如果已安装)。udp 是无连接协议,因此“监听”状态与 tcp 不同,它表示进程已经通过 bind() 系统调用将 socket 绑定到了特定端口并准备好接收数据。推荐使用 ss -uln 来快速列出所有处于监听状态的 udp 端口。

如何确认特定 UDP 端口是否被占用
要确认特定 UDP 端口(例如 53)是否正在监听,可以直接运行 ss -uln | grep :53。如果输出中包含该端口号,说明有进程正在监听;如果没有输出,则说明没有进程在该端口上监听。这种方法比尝试发送数据包更准确,因为它直接查询内核的网络栈状态,而不是依赖网络连通性或应用层响应。
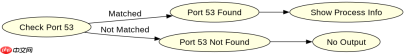
sudo ss -uln | grep ':53'
上述命令会过滤出包含 :53 的行。典型的输出可能如下:UNCONN 0 0 *:53 *:* users:(("named",pid=1234,fd=5))
这表示 PID 为 1234 的 named 进程正在监听 IPv4 和 IPv6 的 53 端口。如果没有任何输出,则表明该端口未被占用。
为什么 netstat 不如 ss 推荐
虽然 netstat 也能用于检查 UDP 端口,但它属于较老的 net-tools 套件,在现代 Linux 发行版中可能未预装,且性能较差。ss 是 iproute2 套件的一部分,直接从内核获取信息,速度更快且功能更强大。此外,netstat 在某些情况下可能无法正确显示所有 UDP 监听状态,特别是在容器化环境中。因此,建议优先使用 ss 命令。


sudo netstat -uln | grep ':53'
如果使用 netstat,命令格式类似:netstat -uln | grep ':53'。输出结果与 ss 类似,但字段含义略有不同。例如:udp 0 0 0.0.0.0:53 0.0.0.0:* 1234/named
注意,netstat 的输出中 Recv-Q 和 Send-Q 列对于 UDP 通常无实际意义,因为 UDP 是无连接的。相比之下,ss 的输出更清晰地展示了用户空间进程信息。
基于 bind() 系统调用的具体行为分析
当程序调用 bind() 绑定到一个 UDP 端口时,内核会为该 socket 创建一个监听条目。如果另一个进程试图绑定到同一个端口,除非设置了 SO_REUSEADDR 或 SO_REUSEPORT 选项,否则 bind() 将失败并返回 EADDRINUSE 错误。这意味着,即使没有进程主动监听,只要端口被某个 socket 占用(即使该 socket 未处于完全监听状态),其他进程也无法绑定到该端口。因此,检查端口是否监听实际上是在检查是否有 socket 成功绑定了该端口。





