






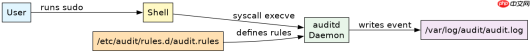
通过配置 /etc/audit/rules.d/audit.rules 并添加针对 sudo 可执行文件的审计规则,可以记录所有 sudo 命令的执行情况。具体做法是使用 -a always,exit 配合 -f path=/usr/bin/sudo 和 -f perm=x 来监控执行权限,重启 auditd 服务后生效,日志将保存在 /var/log/audit/audit.log 中。
如何编写监控 sudo 执行的审计规则
在 Linux 系统中,auditd 守护进程负责收集内核审计事件。要监控 sudo,需要定义一条规则,当用户尝试执行 /usr/bin/sudo 时触发记录。这通常涉及指定路径、权限类型以及关联的 syscall(系统调用)。对于大多数现代 Linux 发行版,sudo 是一个静态链接或动态链接的二进制文件,直接监控其执行入口是最有效的方法。
-w /usr/bin/sudo -p x -k sudo_exec
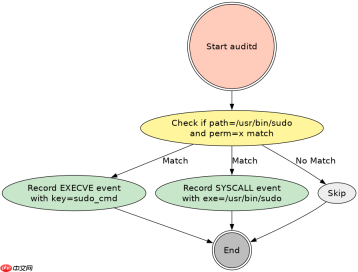
-a always,exit -F path=/usr/bin/sudo -F perm=x -S execve -k sudo_cmd
上述规则包含两部分。第一部分 -w /usr/bin/sudo -p x -k sudo_exec 是文件系统 watch 规则,监控 /usr/bin/sudo 文件本身的执行权限变更或访问,但这通常用于监控二进制文件被替换。第二部分 -a always,exit -F path=/usr/bin/sudo -F perm=x -S execve -k sudo_cmd 是更核心的执行监控。它告诉 auditd:每当发生 execve 系统调用,且目标路径是 /usr/bin/sudo 且具有执行权限时,记录一条类型为 EXECVE 的事件。关键字 -k sudo_cmd 允许你在后续查询日志时使用 ausearch -k sudo_cmd 快速过滤这些记录。确保 /usr/bin/sudo 的路径正确,某些系统可能位于 /bin/sudo,可以使用 which sudo 确认。写入规则后,必须重启服务:systemctl restart auditd。
如何从审计日志中提取具体的 sudo 命令参数
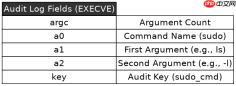
当审计规则触发后,日志中会生成多条记录。要获取完整的命令行参数(即用户实际输入的命令),需要解析 EXECVE 类型的日志条目。这些条目以多行形式出现,第一行包含进程 ID、时间戳和用户信息,随后的行包含 item=0, item=1 等,分别对应命令的不同部分(如 sudo, ls, -l)。

# 示例日志片段
type=EXECVE msg=audit(1678901234.567:123): argc=3 a0="sudo" a1="ls" a2="-l"
type=SYSCALL msg=audit(1678901234.567:123): arch=c000003e syscall=59 success=yes exit=0 auid=1000 uid=0 gid=0 euid=0 comm="sudo" exe="/usr/bin/sudo" key="sudo_cmd"
使用 ausearch -k sudo_cmd -i 可以以人类可读的格式查看日志。-i 参数会将 UID/GID 转换为用户名,并将时间戳转换为可读格式。在输出中,查找 cmd 字段,它会拼接出完整的命令字符串,例如 cmd='sudo ls -l'。如果日志量巨大,可以使用 aureport -au --summary 查看统计,或使用 ausearch -ui 按用户过滤。注意,sudo 本身作为父进程,其子进程(实际执行的命令)也可能被记录,但通过 key=sudo_cmd 可以明确关联到 sudo 的启动时刻。若需监控 sudo 失败的情况,可结合 success=no 条件进行过滤。
当 sudo 配置文件 /etc/sudoers 被修改时会发生什么
除了监控命令执行,安全审计通常还需要监控 /etc/sudoers 及其包含目录 /etc/sudoers.d/ 的变更。如果这些文件被修改,意味着权限策略发生了改变,这可能是一个特权提升的迹象。可以通过添加文件系统写监控规则来实现。
-w /etc/sudoers -p wa -k sudoers_config_change
-w /etc/sudoers.d/ -p wa -k sudoers_d_config_change
这两条规则监控 /etc/sudoers 文件和 /etc/sudoers.d/ 目录的写(w)和属性变更(a)操作。一旦有进程尝试修改这些文件,auditd 会记录一条 PATH 或 SYSCALL 事件,关键字为 sudoers_config_change。这有助于检测未经授权的权限提升尝试或恶意配置更改。结合之前的 sudo_exec 规则,管理员可以同时看到谁在执行 sudo 以及谁在修改 sudo 策略。建议定期审查这些审计日志,确保只有授权的管理员(如 root 或特定的 admin 组)才能修改 sudoers 文件。若发现异常修改,应立即检查对应的 exe 字段以确定是哪个程序或用户触发了变更。





