






linux 文件系统挂载时设置 umask 权限,需要在 mount 命令或 /etc/fstab 配置文件中添加 umask 选项。该选项指定新建文件和目录的权限掩码,通常用于 fat、ntfs、cifs 等不支持原生 posix 权限的文件系统。例如,设置 umask=022 会使新建文件权限为 644,目录为 755。

FAT32 文件系统挂载时如何设置 umask
对于 FAT32 文件系统,挂载时必须使用 umask 参数来定义默认权限。FAT32 本身不存储 Unix 权限信息,因此内核在挂载时会通过 umask 计算实际权限。常用值为 022(用户可读写,组和其他只读)或 000(完全开放)。若需特定用户拥有所有权,还需配合 uid 和 gid 参数。
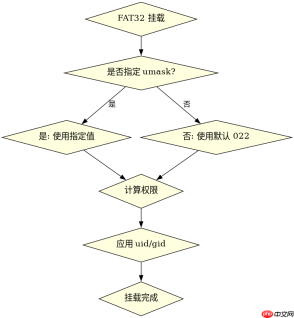
mount -t vfat -o umask=022,uid=1000,gid=1000 /dev/sdb1 /mnt/usb
ls -l /mnt/usb
touch /mnt/usb/test.txt
ls -l /mnt/usb/test.txt
预期结果:新建文件 test.txt 权限为 -rw-r--r--(644),所有者为用户 ID 1000。目录权限为 rwxr-xr-x(755)。
CIFS/SMB 共享挂载时 umask 的作用
CIFS 协议支持服务器端权限映射,但 Linux 客户端仍可通过 umask 控制本地看到的权限。挂载 CIFS 共享时,umask 与 file_mode 和 dir_mode 共同决定最终权限。若未指定 file_mode,则使用 umask 计算;若指定了 file_mode,则 umask 被忽略。推荐显式设置 file_mode 和 dir_mode 以确保一致性。


mount -t cifs //server/share /mnt/smb -o username=user,password=pass,umask=022,file_mode=0644,dir_mode=0755
ls -l /mnt/smb
touch /mnt/smb/file.txt
ls -l /mnt/smb/file.txt
预期结果:文件权限为 -rw-r--r--(644),目录权限为 rwxr-xr-x(755)。即使 umask=022,因显式指定 file_mode,实际权限由 file_mode 决定。
当 umask 设置为 000 时新建文件的权限是什么
当 umask=000 时,新建文件权限为 666(即 -rw-rw-rw-),目录权限为 777(即 rwxrwxrwx)。这是因为 umask 为 0 表示不屏蔽任何权限位。此设置常见于需要多用户协作的场景,但存在安全风险,需谨慎使用。





