






在 ansible playbook 中配置 become 提权执行,需要在任务或 play 级别设置 become: yes,并通过 become_user 指定目标用户(通常为 root)。ansible 默认使用 sudo 模块进行提权,若需切换至非 root 用户,可配合 become_method 调整。正确配置后,playbook 将以指定权限运行命令,并记录审计日志。

如何为单个任务配置 become 提权
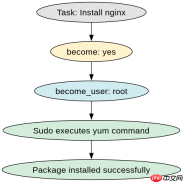
在单个任务中添加 become: yes 即可让该任务以特权身份运行。例如,安装软件包时通常需要 root 权限,只需在 yum 或 apt 模块下添加此参数。Ansible 会尝试通过当前连接用户的 sudo 权限执行该任务,若未设置密码则依赖 sudoers 配置免密。
---
- hosts: all
  tasks:
    - name: Install nginx
      yum:
        name: nginx
        state: present
      become: yes
      become_user: root
上述代码中,become: yes 启用提权,become_user: root 明确指定目标用户。执行时,Ansible 会调用 sudo -u root ... 运行 yum 命令。若 sudoers 允许当前用户免密 sudo,则无需额外配置;否则需在主机端配置 NOPASSWD 或使用 become_pass 传入密码(不推荐在生产环境硬编码)。
如何在 Play 级别统一配置 become
当多个任务都需要提权时,可在 Play 级别设置 become: yes,避免重复编写。这样该 Play 下所有未显式禁用 become 的任务都会继承此设置。这种方式简化了配置,但需注意安全性,确保仅对可信任务启用全局提权。

---
- hosts: all
  become: yes
  become_user: root
  tasks:
    - name: Update apt cache
      apt:
        update_cache: yes

    - name: Install curl
      apt:
        name: curl
        state: present
在此示例中,become: yes 和 become_user: root 定义在 Play 头部,两个任务均自动以 root 权限执行。若某个任务不需要提权,可单独设置 become: no 覆盖。这种结构清晰,便于管理批量特权操作,同时保持代码简洁。
当 become_user 设置为非 root 用户时会发生什么
若 become_user 设置为非 root 用户(如 www-data),Ansible 会通过 sudo 切换到该用户执行任务。这适用于需要特定用户权限的场景,如 Web 服务部署。此时,sudoers 必须允许当前连接用户 sudo 到目标用户,否则任务将失败。
---
- hosts: all
  become: yes
  become_user: www-data
  tasks:
    - name: Deploy web app
      copy:
        src: index.html
        dest: /var/www/html/
        owner: www-data
        group: www-data
        mode: '0644'
该代码中,become_user: www-data 使任务以 www-data 用户身份运行,确保文件所有权正确。若 sudoers 未配置相应规则,Ansible 会报错 "sudo: a password is required"。验证方法:检查主机 sudoers 文件是否包含类似 "ansible ALL=(www-data) NOPASSWD: ALL" 的条目。此配置常用于最小权限原则,避免全程使用 root。













