






在postgresql中,可以通过创建before触发器结合自定义函数来阻止非管理员用户操作。具体做法是定义一个检查当前会话用户角色的函数,并在目标表上绑定该函数为触发器,当非管理员用户尝试insert、update或delete时直接抛出异常中断事务。

如何编写检查用户权限的触发器函数
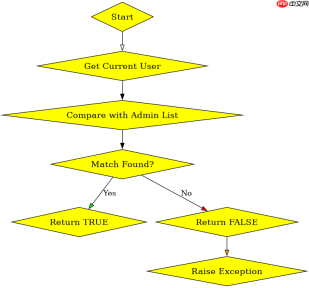
使用CREATE OR REPLACE FUNCTION定义PL/pgSQL函数,通过session_user或current_user判断角色,若不在管理员组则调用RAISE EXCEPTION终止操作。
-- 假设管理员角色名为 'admin_role'
CREATE OR REPLACE FUNCTION check_admin_access() RETURNS trigger AS $$
BEGIN
    IF NOT (CURRENT_USER = 'admin' OR CURRENT_USER IN (SELECT member FROM pg_auth_members WHERE roleid = (SELECT oid FROM pg_roles WHERE rolname = 'admin_role'))) THEN
        RAISE EXCEPTION 'Access denied: Only admin users can modify this table.';
    END IF;
    RETURN NEW;
END;
$$ LANGUAGE plpgsql SECURITY DEFINER;
上述代码中,SECURITY DEFINER确保函数以定义者(通常是超级用户)权限执行,从而能正确查询系统视图。实际使用时需替换具体的管理员用户名或角色名。预期结果是:普通用户执行写操作会收到“Access denied”错误,而管理员用户正常通过。
如何将触发器绑定到具体数据表
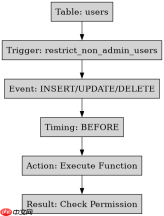
使用CREATE TRIGGER语句将前述函数关联到指定表的特定事件,设置触发时机为BEFORE,作用范围为每行FOR EACH ROW。
-- 绑定到 'users' 表
CREATE TRIGGER restrict_non_admin_users
    BEFORE INSERT OR UPDATE OR DELETE ON users
    FOR EACH ROW
    EXECUTE FUNCTION check_admin_access();
此配置确保对users表的所有写入操作都经过权限校验。若需限制其他表,重复此步骤并更改表名即可。注意触发器名称在同一模式中必须唯一。验证方法:使用非特权账户连接数据库并尝试插入数据,观察是否抛出预设异常。
当触发器被禁用时非管理员能否操作
如果触发器处于禁用状态(通过ALTER TABLE ... DISABLE TRIGGER),则权限检查逻辑不会执行,非管理员用户可以正常进行数据修改。这是PostgreSQL触发器的默认行为,即禁用的触发器不参与执行流程。因此,在生产环境中应谨慎管理触发器状态,避免意外开放权限。


