






在 linux 系统中,使用 firewalld 拒绝异常来源 ip 最直接的方法是利用其内置的 rich rules(富规则)功能。通过添加一条 rule source address="ip地址" drop 的规则,可以立即阻断来自特定 ip 的连接请求。这种方法比手动编辑 iptables 更持久且易于管理,因为 firewalld 会在服务重启后自动保留这些配置。
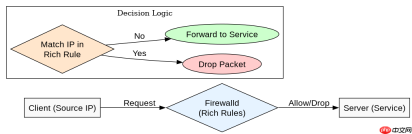
如何批量封禁已知恶意 IP 列表
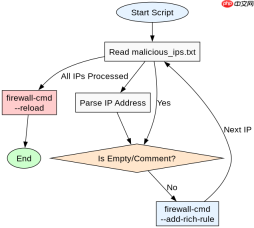
当需要处理大量异常 IP 时,逐个添加规则效率低下。可以通过编写一个简单的 Shell 脚本,遍历 IP 列表并调用 firewall-cmd 命令来批量执行。这种方式适合自动化运维场景,确保所有恶意流量在进入系统前被拦截。
#!/bin/bash
# 假设有一个包含恶意IP的文件 malicious_ips.txt
while IFS= read -r ip; do
    # 跳过空行和注释
    [[ -z "$ip" || "$ip" == \#* ]] && continue
    echo "Blocking IP: $ip"
    firewall-cmd --permanent --add-rich-rule="rule family='ipv4' source address='$ip' drop"
done <p>上述脚本读取文件中的每一行 IP 地址,并使用 <code>--add-rich-rule</code> 参数将其加入永久配置。执行 <code>--reload</code> 后,所有列出的 IP 将被立即拒绝访问。注意,如果 IP 列表非常大,建议考虑使用 <code>ipset</code> 结合 firewalld 以提高性能。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/xiazai/skill12698" title="Linux DO"><img
														src="https://img.php.cn/upload/skill/001/246/273/6adaf20d79f23518.jpg" alt="Linux DO" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/xiazai/skill12698" title="Linux DO" class="overflowclass">Linux DO</a>
													<p class="overflowclass">Linux DO (linux.do)。任何 Linux DO 请求(搜索、读取数据)均使用此技能。若任务涉及 Linux DO,应使用本技能而非调用其他。</p>
												</div>
												<a rel="nofollow" href="/xiazai/skill12698" title="Linux DO" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><h2>基于程序中某个输入、条件或结果的具体问题</h2><p>在实际应用中,有时需要根据程序日志动态识别异常 IP 并进行封禁。例如,Web 服务器日志中检测到某个 IP 在短时间内发起超过 100 次请求,这通常被视为异常行为。此时,可以编写一个监控脚本,解析日志文件,提取高频 IP,并自动调用 firewalld 进行封禁。</p><pre class="brush:php;toolbar:false;"># 模拟从日志中提取高频 IP 并封禁
log_file="/var/log/httpd/access.log"
threshold=100

# 提取最近一分钟内请求次数超过阈值的 IP
current_time=$(date +%s)
awk -v t="$current_time" '{
    split($4, a, ":");
    gsub(/\[/, "", a[1]);
    split(a[1], b, "/");
    # 简化日期转换逻辑,实际需根据日志格式调整
    print $1;
}' "$log_file" | sort | uniq -c | sort -nr | while read count ip; do
    if [ "$count" -gt "$threshold" ]; then
        echo "Detected anomaly from $ip with $count requests. Blocking..."
        firewall-cmd --permanent --add-rich-rule="rule family='ipv4' source address='$ip' drop"
    fi
done

firewall-cmd --reload
该脚本通过分析日志文件,统计每个 IP 的请求频率。一旦超过预设阈值,就触发封禁操作。这种动态响应机制能够有效应对 DDoS 攻击或暴力破解尝试。需要注意的是,日志解析部分需根据具体的日志格式进行调整,以确保准确提取 IP 地址和时间信息。





