






服务器硬件安全令牌接入配置的核心做法是:在操作系统中安装对应的驱动程序,并在web服务器软件(如nginx或apache)中加载相应的模块以支持客户端证书认证。具体而言,需要确保系统内核识别到usb或pcie接口的令牌设备,随后在应用层配置ssl/tls双向认证(mtls),将令牌的私钥和证书链与服务器信任库关联。这样做后,当客户端尝试连接时,服务器会要求出示令牌中的数字证书,从而完成基于硬件身份的强身份验证。若未正确安装驱动或模块,连接请求将被直接拒绝。

Nginx如何配置双向SSL认证
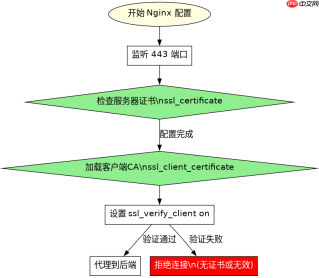
Nginx通过内置的ssl_client_certificate指令来验证客户端提交的证书,该证书通常存储在硬件安全令牌中。配置时需指定CA证书路径以验证令牌证书的合法性,并设置ssl_verify_client on强制开启双向认证。此配置使得Nginx在建立TLS握手时向客户端请求证书,若客户端无法提供由受信任CA签发的有效证书(即令牌未插入或未解锁),连接将中断。
server {
    listen 443 ssl;
    server_name secure.example.com;

    # 服务器自身的证书和私钥
    ssl_certificate /etc/nginx/ssl/server.crt;
    ssl_certificate_key /etc/nginx/ssl/server.key;

    # 客户端证书验证所需的CA证书
    ssl_client_certificate /etc/nginx/ssl/client-ca.crt;

    # 强制要求客户端提供证书
    ssl_verify_client on;

    location / {
        proxy_pass http://backend_app;
    }
}
上述配置中,/etc/nginx/ssl/client-ca.crt必须包含颁发给硬件令牌用户的根证书或中间证书。当用户插入硬件令牌并输入PIN码解锁后,浏览器会使用令牌内的私钥对握手数据进行签名,并将证书发送给Nginx。Nginx使用指定的CA证书验证签名,验证通过后允许访问后端服务。
Apache如何实现硬件令牌认证
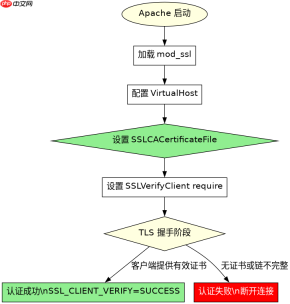
Apache HTTP Server使用mod_ssl模块处理类似的客户端证书验证逻辑,主要依赖SSLCACertificateFile和SSLVerifyClient指令。与Nginx不同,Apache还常结合mod_authnz_external或PAM模块进行更细粒度的权限控制,但基础的双向认证流程一致。配置重点在于确保证书链完整,以便Apache能追溯并信任硬件令牌中的用户证书。
<virtualhost>
    ServerName secure.example.com
    DocumentRoot /var/www/html

    SSLEngine on
    SSLCertificateFile /etc/apache2/ssl/server.crt
    SSLCertificateKeyFile /etc/apache2/ssl/server.key

    # 指定用于验证客户端证书的CA文件
    SSLCACertificateFile /etc/apache2/ssl/client-ca.crt

    # 启用客户端证书验证
    SSLVerifyClient require
    SSLVerifyDepth 2

    <location></location>
        Require all granted

</virtualhost>
在Apache配置中,SSLVerifyDepth 2限制了证书链的最大深度,防止过长的链带来安全风险。硬件令牌用户需确保其证书链不超过此深度。此外,Apache可通过环境变量SSL_CLIENT_VERIFY获取验证结果,便于后续日志记录或访问控制决策。
硬件令牌未插入时服务器的响应行为
当硬件安全令牌未插入服务器或工作站时,浏览器无法访问存储在该令牌中的私钥和证书,导致TLS握手失败。此时,服务器(无论是Nginx还是Apache)会收到一个空的客户端证书或无效的签名,进而主动关闭连接并返回HTTP 400 Bad Request或500 Internal Server Error。这种设计确保了没有物理令牌就无法发起认证请求,实现了“持有者”因素的安全保障。





