






在 apache 中配置跨域资源共享(cors),核心做法是在虚拟主机配置文件中添加 header 指令,向响应头注入 access-control-allow-origin、access-control-allow-methods 等字段。具体操作需确保加载了 mod_headers 模块,并在对应的
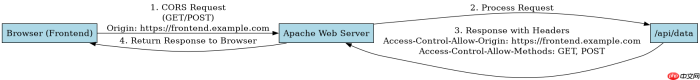
如何针对特定域名开放 GET 和 POST 请求
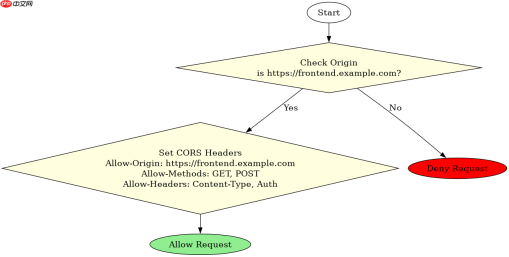
要针对特定域名开放 GET 和 POST 请求,需在 Header always set 指令明确指定来源和方法。例如,设置 Access-Control-Allow-Origin 为具体的前端域名,并通过 Access-Control-Allow-Methods 限制仅允许 GET, POST。这种配置方式比通配符更安全,能防止其他未授权域名的访问。
LoadModule headers_module modules/mod_headers.so

<virtualhost>
    ServerName api.example.com
    DocumentRoot /var/www/html

    <location></location>
        Header always set Access-Control-Allow-Origin "https://frontend.example.com"
        Header always set Access-Control-Allow-Methods "GET, POST"
        Header always set Access-Control-Allow-Headers "Content-Type, Authorization"


    <directory>
        Options Indexes FollowSymLinks
        AllowOverride None
        Require all granted
    </directory></virtualhost>
上述配置中,Header always set 确保无论 HTTP 状态码如何,响应头都会存在。Access-Control-Allow-Headers 允许前端发送 Content-Type 和 Authorization 头部,这是大多数 API 调用的常见需求。重启 Apache 服务后,来自 https://frontend.example.com 的 GET 和 POST 请求将被允许。
如何处理预检请求 OPTIONS 并支持自定义头部
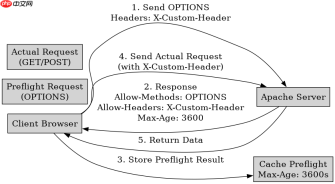
处理预检请求 OPTIONS 并支持自定义头部,关键在于显式允许 OPTIONS 方法并设置 Access-Control-Max-Age 以缓存预检结果。Apache 默认不处理 OPTIONS,因此需要确保 AllowMethods 包含 OPTIONS,同时通过 Access-Control-Allow-Headers 列出所有自定义头部名称。这能避免浏览器因预检失败而阻断实际请求。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
LoadModule headers_module modules/mod_headers.so

<virtualhost>
    ServerName api.example.com
    DocumentRoot /var/www/html

    <location></location>
        Header always set Access-Control-Allow-Origin "https://frontend.example.com"
        Header always set Access-Control-Allow-Methods "GET, POST, OPTIONS"
        Header always set Access-Control-Allow-Headers "X-Custom-Header, X-Another-Header"
        Header always set Access-Control-Max-Age "3600"


    <directory>
        Options Indexes FollowSymLinks
        AllowOverride None
        Require all granted
    </directory></virtualhost>
在此配置中,Access-Control-Max-Age "3600" 告诉浏览器预检结果可缓存 3600 秒,减少重复的 OPTIONS 请求。自定义头部如 X-Custom-Header 必须在 Access-Control-Allow-Headers 中明确列出,否则浏览器会拒绝携带这些头部的实际请求。此配置适用于需要频繁调用带有自定义元数据 API 的场景。
当 Access-Control-Allow-Origin 设置为通配符 * 时会有什么安全风险
当 Access-Control-Allow-Origin 设置为通配符 * 时,任何网站都可以向该服务器发起跨域请求,这会带来严重的安全风险。攻击者可以利用此漏洞窃取用户敏感数据,尤其是在涉及身份验证的接口上。此外,如果请求中包含凭据(如 Cookie),使用 * 会导致浏览器直接拒绝请求,因为凭据请求不允许使用通配符来源。
LoadModule headers_module modules/mod_headers.so

<virtualhost>
    ServerName api.example.com
    DocumentRoot /var/www/html

    <location></location>
        # 不安全:允许所有来源
        Header always set Access-Control-Allow-Origin "*"
        Header always set Access-Control-Allow-Methods "GET, POST, OPTIONS"


    <directory>
        Options Indexes FollowSymLinks
        AllowOverride None
        Require all granted
    </directory></virtualhost>
为避免安全风险,应始终指定具体的域名而非使用 *。如果确实需要支持多个动态域名,可通过 SetEnvIf 和条件判断来动态设置 Access-Control-Allow-Origin,但需谨慎处理白名单逻辑。对于涉及用户凭据的接口,必须使用确切的源地址,并确保 Access-Control-Allow-Credentials 设置为 true,此时 Access-Control-Allow-Origin 不能为 *。






