






在 apache 中,proxypassreverse 无法直接配合 mod_deflate 解压代理流量。因为 proxypassreverse 仅负责修改响应头中的 location 和 content-location,而 mod_deflate 是用于压缩输出的模块,两者功能不重叠且不能组合使用来解压内容。要实现对后端返回的 gzip 内容的解压,必须使用 mod_proxy 自带的 no-gzip 或 accept-encoding 处理机制,或者在后端配置中确保发送未压缩的内容。
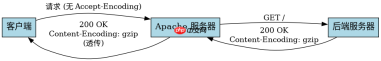
为什么 ProxyPassReverse 不能解压数据
ProxyPassReverse 的作用仅限于 HTTP 协议层面的头部修正,它不会触碰消息体(Body)的二进制数据。当后端服务器返回 Content-Encoding: gzip 时,Apache 默认会将该编码后的二进制流原样传递给客户端,除非显式配置了其他解压缩逻辑。
LoadModule proxy_module modules/mod_proxy.so
LoadModule proxy_http_module modules/mod_proxy_http.so
LoadModule deflate_module modules/mod_deflate.so

<virtualhost>
    ServerName example.com

    # 设置请求头,告诉后端不要发送压缩内容
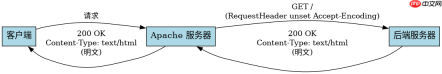
    RequestHeader unset Accept-Encoding

    ProxyPreserveHost On
    ProxyPass / http://backend-server:8080/
    ProxyPassReverse / http://backend-server:8080/
</virtualhost>
上述配置通过 RequestHeader unset Accept-Encoding 阻止了 Apache 向后端发送压缩请求,从而让后端直接返回明文 HTML。这是最稳妥的避免解压问题的方法。如果必须保留后端的压缩传输以节省带宽,则需要在 Apache 端启用 mod_proxy 的自动解压功能,但这通常由 mod_proxy 内部处理,而非 ProxyPassReverse。
如何正确配置 mod_proxy 处理压缩响应
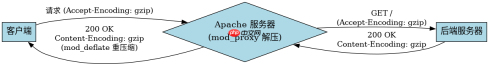
要实现 Apache 作为反向代理时自动解压后端返回的 gzip 数据并重新压缩发送给客户端,需要依赖 mod_proxy 和 mod_deflate 的协同工作,但核心在于 mod_proxy 的行为配置。Apache 的 mod_proxy 默认情况下会透传 Content-Encoding 头,这意味着如果后端返回了 gzip 数据,Apache 也会将 gzip 数据发给客户端,除非客户端支持且 Apache 配置了解压。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
LoadModule proxy_module modules/mod_proxy.so
LoadModule proxy_http_module modules/mod_proxy_http.so
LoadModule deflate_module modules/mod_deflate.so
LoadModule headers_module modules/mod_headers.so

<virtualhost>
    ServerName example.com

    # 关键配置:允许 mod_proxy 接收压缩内容
    SetEnv proxy-no-gzip 0

    # 或者使用更明确的指令
    <location></location>
        ProxyPass http://backend-server:8080/
        ProxyPassReverse http://backend-server:8080/


    # 启用 mod_deflate 对解压后的内容进行压缩
    AddOutputFilterByType DEFLATE text/html application/json
</virtualhost>
在实际操作中,mod_proxy 会自动检测后端返回的 Content-Encoding 头。如果检测到 gzip,它会尝试解压内容,然后交给 mod_deflate 根据客户端的 Accept-Encoding 头决定是否再次压缩。这个过程是透明的,不需要手动干预 ProxyPassReverse。需要注意的是,某些旧版本的 Apache 可能需要显式设置 SetEnv proxy-no-gzip 0 来确保解压行为生效。
当后端返回特定状态码时的处理结果
如果后端服务器返回非 2xx 的状态码(如 404 或 500),并且这些响应也经过了 gzip 压缩,Apache 的 mod_proxy 同样会尝试解压它们。这可能导致错误页面在浏览器中显示为乱码,因为浏览器可能无法正确处理带有 Content-Encoding: gzip 的错误响应。此时,建议在 Apache 端禁用对错误响应的压缩,或者在后端配置中确保错误页面以明文形式返回。






