






配置 nginx 默认站点兜底的核心做法是创建一个仅监听 `80` 端口且 server_name 为下划线 _ 的 server 块,并将其放置在配置文件的最末尾。nginx 在处理请求时,会按照配置文件中的顺序匹配 server_name,当所有显式配置的域名都不匹配时,请求将落入这个最后的兜底规则中。这样做的结果是,任何未明确指定域名的访问或错误的域名解析都会统一返回指定的内容(如 404 页面或欢迎页),从而避免 nginx 使用其他非预期的虚拟主机响应这些请求。
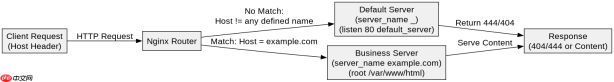
如何确保特定域名不被默认规则拦截
要确保特定域名不被默认规则拦截,必须在默认兜底规则之前定义包含该域名的 server 块。Nginx 的匹配逻辑是精确优先,只要请求头中的 Host 字段与某个已定义的 server_name 完全一致,就会进入对应的 server 块处理。因此,只需在配置文件中先列出所有业务域名,最后再放一个 server_name _; 的块即可。这样配置后,针对业务域名的请求会被正确路由到相应的根目录或反向代理地址,而不会误入默认站点。
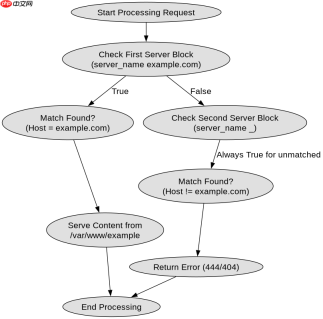
server {
    listen 80;
    server_name example.com www.example.com;
    root /var/www/example;
    index index.html;
}

server {
    listen 80 default_server;
    server_name _;
    return 444;
}
上述配置中,第一个 server 块专门处理 example.com 和 www.example.com 的请求,其根目录指向 /var/www/example。第二个 server 块作为兜底,监听了 80 端口并标记为 default_server,其 server_name 设置为通配符 _。当客户端访问一个未在第一个块中声明的域名时,Nginx 会直接执行 return 444,关闭连接而不返回任何 HTTP 响应码,这是一种常见的安全加固手段,防止服务器信息泄露。如果希望返回标准的 404 错误,可以将 return 444 替换为 return 404 或配置一个静态的 404 HTML 页面。
如何验证默认站点的实际响应行为
验证默认站点的实际响应行为,可以通过模拟发送一个未绑定域名的 HTTP 请求来观察 Nginx 的反应。在实际操作中,可以使用 curl 命令指定 -H 参数来伪造 Host 头,或者直接使用服务器的 IP 地址进行访问。由于 IP 地址本身并不对应任何具体的 server_name,Nginx 会将此类请求路由到带有 default_server 标记的 server 块中。通过检查返回的状态码、响应头以及正文内容,可以确认兜底规则是否生效以及配置是否符合预期。


# 使用 curl 测试未绑定域名的访问
curl -I -H "Host: unknown-domain.com" http://your-server-ip

# 或者直接通过 IP 访问
curl -I http://your-server-ip
执行上述命令后,如果配置正确,你将看到返回的状态码为 444(如果配置了 return 444)或 404(如果配置了 return 404)。响应头中不应包含任何属于业务域名的信息。此外,还可以检查 Nginx 的错误日志,通常会在 error.log 中看到类似 no host name in the request 或匹配失败的记录,这有助于进一步排查配置问题。确保在修改配置后执行 nginx -t 测试语法正确性,并使用 nginx -s reload 重载配置,以使更改立即生效。
基于 server_name 为下划线时的具体处理结果
当 server_name 设置为下划线 _ 时,Nginx 将其视为一个特殊的通配符,用于匹配所有未被其他 server 块捕获的请求。这种配置的具体结果是,它成为了 Nginx 实例中的“最后防线”。如果请求的 Host 头为空、无效或与任何已配置的域名不匹配,Nginx 都会将该请求交给这个 server 块处理。这一机制确保了服务器不会因为接收到恶意扫描或未授权的域名解析请求而暴露内部结构或提供意外服务。





