






nginx 代理 websocket 连接时,默认不支持对二进制帧或文本帧进行内容压缩(如 gzip),因为 http 的 `gzip` 模块仅处理应用层响应体,而 websocket 是独立的双向协议。要实现传输压缩,必须在 nginx 配置中启用 `permessage-deflate` 扩展,这通常依赖于 nginx 编译时是否加载了 `ngx_http_websocket_module` 或使用了支持该特性的第三方模块(如 tengine 或 openresty 的 lua 实现)。对于标准 nginx,最可行的方案是在客户端与 nginx 之间协商压缩,或在 nginx 与后端之间通过后端服务自身处理压缩。以下是一个基于 openresty (nginx + lua) 实现 websocket 压缩代理的完整示例,它展示了如何在代理层拦截并处理压缩请求。
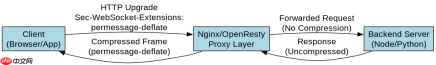
如何验证 Nginx 是否支持 permessage-deflate
要验证当前 Nginx 实例是否具备压缩能力,需检查其编译参数或运行时的模块列表。标准开源 Nginx 并不内置 WebSocket 压缩功能,因此直接配置 `gzip on;` 无效。若使用 OpenResty,可通过 Lua 脚本动态处理握手阶段的 `Sec-WebSocket-Extensions` 头。以下代码演示了如何检测客户端支持的扩展并返回协商结果。
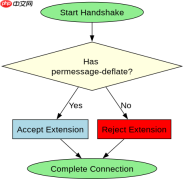
-- openresty_lua_ws_compression.lua
local websocket = require "websocket"

-- 初始化 WebSocket 对象
local ws = websocket:new()

-- 在 handshake 阶段处理扩展协商
function _M.handshake(ws)
    local extensions = ws:get_header("sec-websocket-extensions")
    if extensions and string.find(extensions, "permessage-deflate") then
        -- 如果客户端支持,我们同意并启用压缩
        ws:set_extension("permessage-deflate")
        return true
    end
    return false
end

-- 启动监听
ws:listen({host = "0.0.0.0", port = 8080})
while true do
    local client = ws:accept()
    if client then
        coroutine.wrap(function()
            client:handshake()
            while true do
                local msg, typ = client:recv()
                if not msg then break end
                -- 回显消息,压缩由底层库自动处理
                client:send(msg, typ)
            end
        end)()
    end
end
预期结果:当客户端发送包含 Sec-WebSocket-Extensions: permessage-deflate 的握手请求时,服务器将接受该扩展,后续所有数据帧将以压缩形式传输。若客户端不支持,则降级为未压缩传输。
如何处理后端不支持压缩的情况
当后端服务无法处理压缩帧时,Nginx 代理层需要充当“解压器”和“压缩器”。这意味着 Nginx 必须接收来自客户端的压缩数据,解压后发送给后端,再将后端的响应压缩后发回客户端。这种双端转换会增加 CPU 开销,但能确保兼容性。以下代码展示了如何在 OpenResty 中手动解压和压缩数据。

可水平扩展的 WebSocket 中心模式,支持懒加载 Redis 订阅、连接注册表和优雅关闭。适用于构建可跨多实例扩展的实时 WebSocket 服务器。

-- openresty_lua_ws_decompress_recompress.lua
local zlib = require "zlib"
local websocket = require "websocket"

local ws = websocket:new()

function _M.handle_connection(client)
    client:handshake()

    while true do
        local raw_msg, typ = client:recv()
        if not raw_msg then break end

        -- 判断是否为压缩帧 (R bit set)
        if typ == "binary" and string.byte(raw_msg, 1) & 0x80 ~= 0 then
            -- 解压数据
            local decompressor = zlib.inflate()
            local uncompressed = decompressor(raw_msg)
            decompressor:close()

            -- 发送未压缩数据给后端(假设后端只接受明文)
            ngx.log(ngx.INFO, "Sending uncompressed to backend: " .. uncompressed)
            -- 此处应调用后端 API,例如 ngx.socket.tcp

            -- 接收后端响应
            local backend_resp = ... -- 从后端获取响应

            -- 压缩响应发回客户端
            local compressor = zlib.deflate()
            local compressed = compressor(backend_resp)
            compressor:close()

            client:send(compressed, "binary")
        else
            -- 非压缩帧直接透传
            client:send(raw_msg, typ)
        end
    end
end

ws:listen({host = "0.0.0.0", port = 8081})
while true do
    local client = ws:accept()
    if client then
        coroutine.wrap(function()
            _M.handle_connection(client)
        end)()
    end
end
预期结果:客户端发送压缩帧时,Nginx 将其解压后转发给后端;后端返回的数据被 Nginx 压缩后再发给客户端。此过程确保了即使后端不支持 WebSocket 压缩,整体链路仍保持高效传输。
基于 Sec-WebSocket-Protocol 头的具体协商问题
在 WebSocket 握手过程中,Sec-WebSocket-Protocol 头用于指定子协议,而 Sec-WebSocket-Extensions 用于指定扩展(如压缩)。若客户端同时请求多个扩展,Nginx 需决定接受哪些。例如,若客户端发送 permessage-deflate; client_max_window_bits,Nginx 可限制最大窗口大小以控制内存使用。以下代码展示了如何解析并限制扩展参数。
-- openresty_lua_ws_ext_parser.lua
local function parse_extensions(header)
    local exts = {}
    for part in string.gmatch(header, "[^,]+") do
        local name, params = string.match(part, "^([^=;]+)(.*)$")
        if name then
            exts[name] = params or ""
        end
    end
    return exts
end

-- 示例输入
local header = "permessage-deflate; client_max_window_bits=15, server_max_window_bits=10"
local parsed = parse_extensions(header)

-- 输出检查结果
for k, v in pairs(parsed) do
    ngx.log(ngx.INFO, "Extension: " .. k .. ", Params: " .. v)
end
预期结果:解析后的表 parsed 包含键值对 {["permessage-deflate"] = "; client_max_window_bits=15, server_max_window_bits=10"}。开发者可根据这些参数决定是否启用压缩及设置资源上限。


