






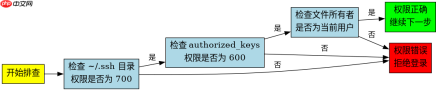
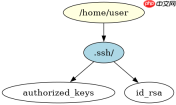
ssh 密钥登录失败通常由服务器端 /home/user/.ssh/authorized_keys 文件的权限过于宽松或所有权错误引起,linux 的 ssh 守护进程(sshd)会强制拒绝权限不安全的密钥文件。排查时请确保密钥目录权限为 700,密钥文件及 authorized_keys 权限为 600,且所有上级目录均属于对应用户而非 root。
如何检查并修正 .ssh 目录与文件的权限设置
要解决因权限被拒导致的登录失败,必须将用户主目录下的 .ssh 目录权限设置为 700,并将 authorized_keys 文件权限设置为 600。同时需确认这些文件的所有者是目标登录用户,若所有者为 root 也会导致验证失败。
chmod 700 ~/.ssh
chmod 600 ~/.ssh/authorized_keys
chown -R $USER:$USER ~/.ssh
如何通过日志定位具体的权限拒绝原因
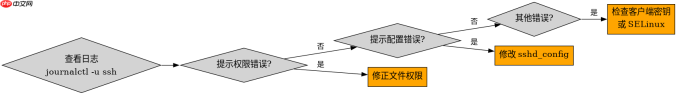
当权限配置正确但仍无法登录时,应查看系统日志以获取 sshd 的具体拒绝理由。在大多数 Linux 发行版中,可以通过 journalctl 命令实时过滤 sshd 的认证日志,从而确认是权限问题、密钥格式错误还是其他认证机制冲突。

journalctl -u ssh -f | grep sshd
如果权限和日志都正常但依然无法登录该检查什么
如果权限和日志显示无异常,需检查 sshd_config 中的 PubkeyAuthentication 是否开启,以及客户端是否正确指定了私钥路径。此外,SELinux 策略也可能阻止 sshd 读取非标准位置的密钥文件,需检查 SELinux 上下文是否正确。





