






linux auditd 配置审计日志远程传输的核心做法是修改 /etc/audit/rules.d/audit.rules 中的 -e 2 启用守护进程,并配置 /etc/audit/auditd.conf 中的 log_format 为 enriched 或 rfc_5424,同时利用 syslog 转发机制将日志发送至远程服务器。具体而言,需确保 remote_logs = yes,并通过 /etc/rsyslog.conf 或 /etc/syslog-ng/syslog-ng.conf 定义 udp/tcp 转发规则。这样做能实现实时日志外发,避免本地磁盘被写满导致审计中断。

如何验证 auditd 是否正在向远程服务器发送日志
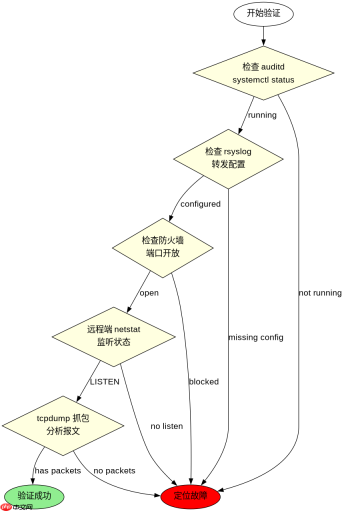
验证的关键在于检查本地 syslog 服务的转发状态以及远程服务器的接收端口监听情况。通过查看 /var/log/secure 或 /var/log/syslog 中是否有 auditd 相关的启动和连接信息,可以确认本地链路是否通畅。在远程端,使用 netstat 或 ss 命令检查对应端口(默认 UDP 514)的 LISTEN 状态,并结合 tcpdump 抓包分析是否能收到包含 type=SYSCALL 等字段的报文。若本地服务正常但远程无数据,通常是因为防火墙拦截或 syslog 配置未重启生效。
# 检查本地 auditd 状态
sudo systemctl status auditd

# 检查 syslog 转发配置示例 (rsyslog)
# /etc/rsyslog.d/audit.conf
*.* @@remote-server-ip:514

# 重启服务
sudo systemctl restart rsyslog
sudo systemctl restart auditd

# 远程端抓包验证
tcpdump -i any port 514 and host remote-server-ip
如何处理审计日志格式不兼容导致的解析失败
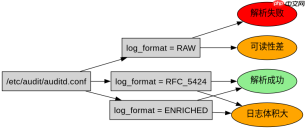
当远程 SIEM 或日志中心无法正确解析 auditd 日志时,问题通常出在 log_format 与远程解析器的匹配度上。默认的 RAW 格式虽然紧凑,但缺乏结构化字段,难以直接提取用户 ID、进程名等关键信息。将其更改为 ENRICHED 格式后,auditd 会在每条记录前添加时间戳和用户/组名称映射,极大提升了可读性。如果远程系统严格依赖 RFC 5424 标准,则需选择 RFC_5424 格式,但这会增加日志体积。解决此问题的最佳实践是在 auditd.conf 中统一指定格式,并在远程端部署对应的 grok 或正则解析规则,确保字段对齐。

# 修改 /etc/audit/auditd.conf
log_format = ENRICHED

# 或者使用 RFC 5424
# log_format = RFC_5424

# 重启生效
sudo systemctl restart auditd

# 验证输出格式
ausearch -m USER_LOGIN | head -n 1
基于远程日志存储容量不足的具体排查步骤
当远程服务器因审计日志量过大导致存储空间耗尽时,最直接的影响是 syslog 服务崩溃,进而导致本地 auditd 停止记录。此时需立即在远程端实施日志轮转策略。对于使用 rsyslog 的环境,应配置 /etc/rsyslog.d/audit.conf 中的文件轮转参数,如 $FileOwner、$FileGroup 和 $FileCreateMode,并配合 logrotate 工具设置保留天数。同时,可考虑在 auditd 本地配置 max_log_file_action 为 keep_logs 而非 rotate,以减少本地频繁读写对性能的影响,并将压力转移至具备更大存储能力的远程归档节点。此外,通过调整 num_logs 限制本地保留的日志文件数量,防止本地磁盘也被占满。





