






如何从 audit.log 中定位被 SELinux 拒绝的 AVC 日志
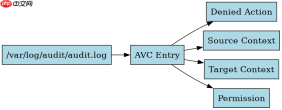
排查 selinux 拒绝访问的核心方法是查看 /var/log/audit/audit.log 文件,筛选包含 avc 关键字的记录。这些日志详细记录了进程、上下文以及被拒绝的具体权限操作。通过解析这些条目,可以明确是哪个进程试图执行什么操作导致了拦截。
grep 'AVC' /var/log/audit/audit.log | tail -n 20
上述命令会输出最近的 20 条 AVC 拒绝记录。每条记录通常包含时间戳、主机名、进程 ID、用户 ID 以及详细的 AVC 信息。重点关注 avc: denied 之后的内容,它指明了源上下文(scontext)、目标上下文(tcontext)以及被拒绝的操作(perms)。
如何使用 ausearch 工具精准过滤特定进程的拒绝记录
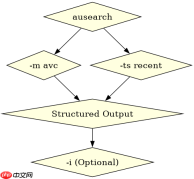
使用 ausearch 工具可以更高效地查询审计日志,特别是针对特定进程或事件类型进行过滤。该工具提供了比直接 grep 更结构化的输出,便于分析。

ausearch -m avc -ts recent
运行此命令将显示最近发生的 AVC 拒绝事件。参数 -m avc 指定消息类型为 AVC,-ts recent 限制时间范围为最近。输出结果会按时间顺序排列,方便开发者快速定位问题发生的时间点。如果需要进一步缩小范围,可以结合 -i 参数将数字 ID 转换为可读的名称。
当 ausearch 返回空结果时该如何处理
如果在 /var/log/audit/audit.log 中找不到 AVC 记录,或者 ausearch 返回空结果,这通常意味着 SELinux 的审计功能未正确配置或未启用。此时需要检查 /etc/selinux/config 中的设置,确保 SELINUX=enforcing 或 permissive,并且 auditd 服务正在运行。
此外,还需确认内核启动参数中是否包含了 audit=1。如果系统处于 permissive 模式,虽然不会拒绝访问,但仍会记录 AVC 日志。若完全禁用了审计,则无法通过常规手段排查 SELinux 相关问题。在这种情况下,建议临时切换到 permissive 模式以观察行为,同时确保审计守护进程正常运行。





