






在 linux 系统中,通过 /etc/sudoers 文件中的 cmnd_alias 指令可以定义命令别名,从而将多个命令归为一组并统一授权。具体做法是在配置文件中声明别名列表,然后在用户或组的权限规则中引用该别名,这样管理员只需维护一个别名即可批量管理权限。

如何定义包含多个命令的 Cmnd_Alias
使用 Cmnd_Alias 关键字后跟别名名称和等号,右侧列出用逗号分隔的具体命令绝对路径。定义完成后,在 User_Alias 或普通用户规则中直接使用该别名即可生效。
Defaults    env_reset
Defaults    mail_badpass
Defaults    secure_path="/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin"

# 定义命令别名:允许执行重启、查看系统日志和关闭网络
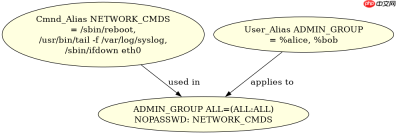
Cmnd_Alias NETWORK_CMDS = /sbin/reboot, /usr/bin/tail -f /var/log/syslog, /sbin/ifdown eth0

# 定义用户别名:admin_group 包含 alice 和 bob
User_Alias ADMIN_GROUP = %alice, %bob

# 授权 admin_group 的成员无需密码执行 NETWORK_CMDS
ADMIN_GROUP ALL=(ALL:ALL) NOPASSWD: NETWORK_CMDS
上述配置中,alice 和 bob 属于 admin_group,他们可以使用 sudo reboot、sudo tail -f /var/log/syslog 和 sudo ifdown eth0 而无需输入密码。注意命令路径必须使用绝对路径,且如果命令带有参数,需要在别名中明确指定参数模式,例如 /usr/bin/tail -f /var/log/syslog 限制了只能查看 syslog,不能随意查看其他日志文件。
如何在 sudo 规则中引用并验证别名权限
在定义了 Cmnd_Alias 后,需要在权限行中引用它。引用时直接使用别名名称,sudo 会将其展开为定义的命令列表。可以通过 sudo -l 命令来验证当前用户拥有的别名权限。

# 验证 alice 用户的 sudo 权限
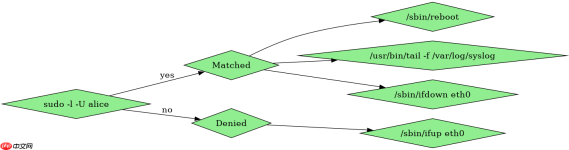
$ sudo -l -U alice

Matching Defaults entries for alice:
    env_reset, mail_badpass, secure_path=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin

User alice may run the following commands on the host:
    (ALL : ALL) NOPASSWD: /sbin/reboot, /usr/bin/tail -f /var/log/syslog, /sbin/ifdown eth0
运行 sudo -l -U alice 后,输出显示 alice 可以执行 /sbin/reboot、/usr/bin/tail -f /var/log/syslog 和 /sbin/ifdown eth0。这表明别名 NETWORK_CMDS 已正确解析并应用。如果尝试执行未包含在别名中的命令,如 sudo ifup eth0,则会提示权限被拒绝。这种机制确保了权限的精确控制,避免了因开放过多权限而导致的安全风险。
当别名中包含带参数的命令时,如何限制参数范围
如果在 Cmnd_Alias 中定义了带参数的命令,sudo 会严格匹配参数。例如,如果别名定义为 /usr/bin/tail -f /var/log/syslog,则用户只能执行完全相同的命令,不能修改文件名或参数。如果需要允许一定的灵活性,可以使用通配符或省略部分参数,但这会降低安全性。
# 更灵活的别名定义:允许 tail 查看任何日志文件,但仅限 -f 参数
Cmnd_Alias LOG_CMDS = /usr/bin/tail -f *, /usr/bin/cat /var/log/*

# 授权用户执行 LOG_CMDS
alice ALL=(ALL:ALL) NOPASSWD: LOG_CMDS
在上述配置中,/usr/bin/tail -f * 允许 alice 使用 -f 参数查看任何文件,而 /usr/bin/cat /var/log/* 允许她查看 /var/log/ 目录下的任何文件。这种配置提供了更大的灵活性,但也增加了安全风险,因为用户可以查看任何文件的内容。因此,在设计别名时,应根据实际需求权衡安全性和便利性。





