






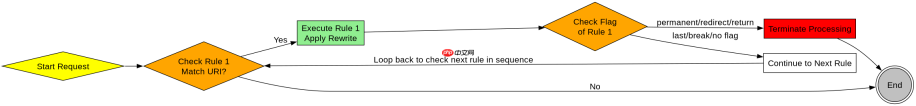
nginx 的 rewrite 规则按配置文件中的书写顺序从上到下依次执行,遇到匹配项后根据标志位决定是继续向下匹配还是立即跳转。要实现多规则顺序执行,只需将不同条件的正则表达式和替换目标按优先级排列在 server 或 location 块中即可。默认情况下,nginx 会逐行检查所有规则,一旦某条规则被触发且未使用 last 或 break 中断当前请求处理流程,它将继续评估后续规则;若使用了 last 则重新发起内部请求并从第一条规则开始新一轮匹配,而使用 break 则停止当前上下文内的重写逻辑。通过合理组合这些标志位,可以精确控制重写的执行路径。
如何配置基础的多规则顺序匹配
在 Nginx 中配置多规则顺序执行的核心在于理解其线性扫描机制。当请求进入 server 或 location 块时,Nginx 会自上而下遍历所有的 rewrite 指令。如果一条规则的正则表达式与请求 URI 匹配成功,Nginx 会执行相应的替换操作。此时,是否继续检查后续规则取决于该 rewrite 指令末尾的标志位。如果没有指定标志位,或者使用了 permanent 和 redirect 标志,Nginx 会立即终止当前上下文的处理并返回结果给客户端或进行内部重定向,后续的规则将不再被执行。这意味着规则的顺序至关重要,更具体、更优先的规则必须放在前面,通用的规则放在后面,以避免误匹配。
server {
    listen 80;
    server_name example.com;

    # 规则1:精确匹配根目录,跳转到首页
    rewrite ^/$ /home.html permanent;

    # 规则2:匹配以 /old/ 开头的 URL,重写到新路径
    rewrite ^/old/(.*)$ /new/$1 redirect;

    # 规则3:通用规则,将所有非静态文件请求转发到 index.php
    rewrite ^(.*)$ /index.php?$uri last;
}
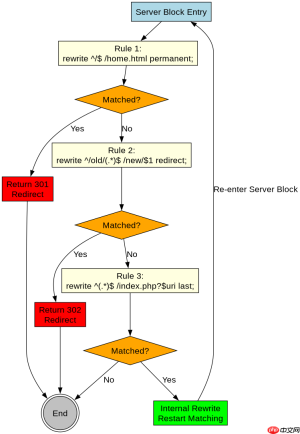
上述配置展示了三个典型的 rewrite 规则。第一个规则使用 permanent 标志,一旦匹配成功,Nginx 会直接返回 301 状态码给客户端,浏览器地址栏变为 /home.html,后续规则完全不会执行。第二个规则使用 redirect 标志(等同于 302),同样会立即终止当前请求的处理流程并通知客户端去访问新地址。第三个规则使用 last 标志,这通常用于内部重定向,Nginx 会将 URI 修改为 /index.php?... 然后重新从 server 块的开头开始匹配过程,但这次使用的是新的 URI。这种机制允许复杂的逻辑编排,例如先做简单的域名或路径重定向,再将剩余流量统一交给后端应用处理。开发者需要注意,last 会导致重新匹配,因此要确保新的 URI 不会意外匹配到前面的规则造成死循环或错误跳转。
如何处理规则冲突与中断逻辑
当多个规则可能匹配同一个 URI 时,Nginx 的执行顺序决定了最终行为。关键在于区分 last、break 和 return 等指令对流程控制的影响。last 标志告诉 Nginx 当前重写完成,需要重新开始整个 server 块的匹配过程,这对于需要将请求分发给不同 location 的场景非常有用。break 标志则告诉 Nginx 在当前 location 块内停止处理 rewrite 指令,直接使用重写后的 URI 继续执行后续的指令(如 proxy_pass 或 try_files),不再重新匹配 server 级别的规则。return 指令则直接结束请求处理并返回指定的 HTTP 状态码和内容,彻底跳过所有后续的 rewrite 规则。


location /api {
    # 如果请求包含 debug 参数,直接返回调试信息
    if ($arg_debug = "true") {
        return 200 "Debug mode enabled";
    }

    # 规则1:将 /api/v1/ 映射到内部模块 v1
    rewrite ^/api/v1/(.*)$ /internal/v1/$1 break;

    # 规则2:将 /api/v2/ 映射到内部模块 v2
    rewrite ^/api/v2/(.*)$ /internal/v2/$1 break;

    # 默认处理:转发给上游服务
    proxy_pass http://backend;
}
在这个 location 块的示例中,if 指令配合 return 实现了最高优先级的中断。只要查询参数中包含 debug=true,请求就会立即结束,后面的 rewrite 规则根本不会被触及。接下来是两个 rewrite 规则,它们都使用了 break 标志。这意味着一旦匹配成功,Nginx 会在当前 location 上下文中修改 URI,然后继续执行 proxy_pass 指令,将请求发送给后端服务器。这里不使用 last,是因为我们不需要重新匹配 server 级别的规则,只需要在当前 location 内完成路径转换即可。如果错误地使用了 last,Nginx 会重新从 server 块开始匹配,可能导致请求被错误地路由到其他 location 或触发其他不必要的规则。因此,在处理同一层级内的多规则时,break 通常是更安全的选择,它能保证逻辑的局部性和可预测性。
基于特定输入条件如何验证规则生效
为了验证多规则顺序执行的效果,可以使用 curl 命令模拟不同的请求 URI 和参数,观察 Nginx 的实际响应。通过对比预期行为和实际输出,可以确认规则是否按预期顺序触发,以及标志位是否正确控制了流程中断。例如,对于之前配置的 server 块,访问 http://example.com/ 应该收到 301 跳转,访问 http://example.com/old/page 应该收到 302 跳转,而访问 http://example.com/any/path 则会被内部重定向到 /index.php?/any/path 并由后端处理。对于 location 块中的示例,访问 http://example.com/api?debug=true 应直接返回文本,访问 http://example.com/api/v1/item 应将请求代理到 http://backend/internal/v1/item。
# 测试规则1:根目录跳转
curl -I http://example.com/
# 预期输出:HTTP/1.1 301 Moved Permanently
# Location: http://example.com/home.html

# 测试规则2:旧路径重定向
curl -I http://example.com/old/test
# 预期输出:HTTP/1.1 302 Found
# Location: http://example.com/new/test

# 测试规则3:内部重定向
curl -s http://example.com/some/path
# 预期输出:后端 index.php 的处理结果

# 测试 location 块:debug 模式
curl http://example.com/api?debug=true
# 预期输出:Debug mode enabled

# 测试 location 块:v1 路径
curl -s http://example.com/api/v1/data
# 预期输出:后端 internal/v1/data 的处理结果
通过这些具体的测试用例,可以清晰地看到每条规则在实际运行中的表现。curl -I 用于获取响应头,适合检查跳转状态码和 Location 头;curl -s 用于获取响应体,适合检查内部重定向后的内容。如果实际输出与预期不符,首先检查规则的书写顺序,确保高优先级规则在前;其次检查正则表达式的准确性,确保能正确捕获目标 URI;最后检查标志位的使用,确认 last、break 或 return 是否符合当前的业务逻辑需求。这种基于实际输入的验证方法,能有效排查 Nginx 重写配置中的常见问题。


