






在 nginx 中,配置缓存绕过日志验证的核心做法是:利用 `proxy_cache_bypass` 指令读取请求头中的特定字段(如 cookie),若该字段存在且非空,则强制跳过缓存并直接向源站发起请求。这样做可以确保携带了特定标识的请求(例如用于调试或验证的标记)能够实时获取最新数据,同时不影响其他正常用户的缓存命中逻辑。
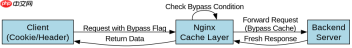
如何配置基于 Cookie 的缓存绕过
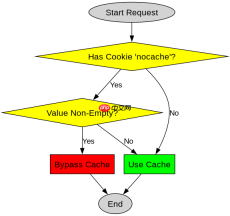
要实现基于 Cookie 的缓存绕过,需要在 `location` 块中设置 `proxy_cache_bypass` 参数指向对应的 Cookie 名称。当客户端发送的请求中包含该 Cookie 且值不为空时,Nginx 会忽略现有的缓存文件,直接向后端服务器请求资源。这种机制常用于开发环境调试或需要实时数据的特定业务场景。
server {
    listen 80;
    server_name example.com;

    location /api/ {
        # 定义缓存区域和路径
        proxy_cache my_cache;

        # 关键配置:如果 cookie 'nocache' 存在且非空,则绕过缓存
        proxy_cache_bypass $cookie_nocache;

        # 同时设置响应头不缓存,防止浏览器缓存干扰
        add_header Cache-Control "no-cache";

        proxy_pass http://backend_server;
    }
}
上述配置中,`$cookie_nocache` 是 Nginx 内置变量,自动提取名为 `nocache` 的 Cookie 值。如果用户访问时携带 `Cookie: nocache=1`,请求将直接转发给后端,不会从磁盘读取缓存文件。这对于排查接口问题非常有效,因为你可以随时通过添加这个 Cookie 来验证后端返回的最新状态,而无需清除服务器端的缓存目录。
如何结合 Header 实现更灵活的绕过策略
除了 Cookie,还可以使用自定义 Header 来实现缓存绕过。这种方式更适合 API 调用或自动化测试场景,因为 Header 更容易在代码中动态注入。通过在 `proxy_cache_bypass` 中引用 `$http_x_bypass_cache` 变量,可以实现基于请求头的灵活控制。

server {
    listen 80;
    server_name example.com;

    location /api/ {
        proxy_cache my_cache;

        # 如果 header 'X-Bypass-Cache' 存在且值为 'true',则绕过缓存
        proxy_cache_bypass $http_x_bypass_cache;

        proxy_pass http://backend_server;
    }
}
在这种配置下,开发者可以在 HTTP 请求中添加 `X-Bypass-Cache: true` 头部来触发绕过行为。Nginx 会检查该 Header 的值,只要它存在且不为空字符串,就会执行 bypass 逻辑。这种方法比 Cookie 更隐蔽,适合集成到 CI/CD 流程或监控脚本中,确保在验证服务健康度时获取的是实时数据而非陈旧缓存。
缓存绕过对日志记录的具体影响是什么
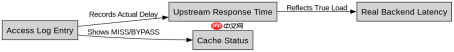
当启用缓存绕过时,Nginx 的行为会发生显著变化,这直接影响访问日志的记录内容。正常情况下,缓存命中请求通常只记录在 access log 中,而不产生后端连接日志;但绕过缓存后,请求会被视为全新请求,完整记录所有相关日志条目。此外,由于请求直接转发至后端,日志中的上游响应时间(upstream_response_time)将反映真实的后端处理耗时,而不是缓存返回的瞬时时间。
为了验证这一行为,可以使用以下命令模拟带绕过标识的请求:
curl -H "X-Bypass-Cache: true" http://example.com/api/test
执行后,观察 Nginx 的 access.log 和 error.log。你会发现该请求被完整记录,且如果后端响应较慢,日志中会体现相应的延迟。相比之下,不带该 Header 的请求可能直接从缓存返回,日志显示极短的响应时间。这种差异有助于区分缓存层和后端层的性能瓶颈,确保在排查问题时能准确定位数据来源。


