






linux acl 处理权限继承冲突的核心机制是强制覆盖,即新创建的子对象会无条件继承父目录的默认 acl(default acl),从而覆盖其自身生成的默认权限掩码。当需要解决冲突时,必须通过修改父目录的 default acl 来统一策略,或者在创建后使用 setfacl 命令对子对象进行显式修正。这种设计确保了目录内所有新文件都遵循统一的访问控制规则,避免了因用户 umask 或程序默认行为导致的权限不一致。
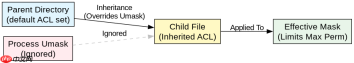
默认 ACL 如何覆盖 umask 限制
默认 ACL 的存在会直接忽略进程的 umask 设置,这是解决传统权限模型中“掩码冲突”的关键。当目录设置了 default ACL 后,在该目录下创建的任何文件或子目录,其初始权限不再由调用者的 umask 决定,而是由 default ACL 中的条目决定。如果 default ACL 中包含 mask 条目,该 mask 将作为最大有效权限集,进一步限制 user、group 和其他人的实际权限。这意味着,即使 umask 设置为 077,只要 default ACL 允许 group 读取,group 成员依然可以读取新文件。
mkdir /tmp/test_acl
cd /tmp/test_acl
# 设置默认 ACL,允许组 "devs" 读写
setfacl -m d:g:devs:rw- /tmp/test_acl
# 创建一个新文件
touch newfile.txt
# 查看权限,注意 mask 和 group 的实际权限
getfacl newfile.txt
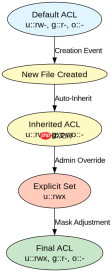
上述代码执行后,newfile.txt 的权限将显示为
setfacl
操作,新增或修改的显式条目将覆盖继承来的对应条目。这种机制允许在保持整体继承策略的同时,针对特定文件进行例外处理。例如,某个项目目录要求所有文件默认只读,但特定的配置文件需要可写,就可以通过显式 ACL 实现。

# 假设 /tmp/project 已有 default ACL: u::rw-,g::r-,o::-
# 创建一个文件
vim /tmp/project/config.txt
# 继承得到的 ACL 为 u::rw-,g::r-,o::-
# 现在需要让 owner 也可以执行该脚本
setfacl -m u::rwx /tmp/project/config.txt
# 验证结果
getfacl /tmp/project/config.txt
执行 setfacl -m u::rwx 后,config.txt 的 Access ACL 中会出现一个显式的 user::rwx 条目,它将覆盖从父目录继承来的 user::rw-。需要注意的是,mask 条目也会随之动态调整,以确保新的显式权限不会超出 mask 的限制。这种层级结构使得权限管理既具有全局一致性,又具备局部灵活性。管理员无需删除整个继承链,只需微调特定对象的显式条目即可解决局部的权限需求冲突。
如何处理已存在文件的权限不一致问题
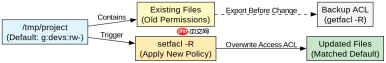
当目录的 default ACL 发生变更,或者需要修复历史遗留的权限混乱时,手动逐个修改文件效率极低。Linux ACL 提供了递归修改功能,可以将父目录的 default ACL 策略应用到所有现有的子文件和子目录上。通过使用 -R 参数,setfacl 命令会遍历指定路径下的所有节点,并根据新的 ACL 规则更新它们的 Access ACL。这种方法特别适用于迁移项目或重构安全策略的场景,能够迅速消除因时间推移产生的权限漂移。
# 将 /tmp/project 的所有现有文件和子目录的 ACL 重置为匹配其 default ACL
setfacl -R --set-file=/tmp/project/.acl /tmp/project
# 或者更常见的做法,先备份当前 default ACL,再批量应用
getfacl -R /tmp/project > backup.acl
# 修改父目录 default ACL
setfacl -m d:g:devs:r-x /tmp/project
# 递归应用新的 default ACL 到所有子项
setfacl -R -m d:g:devs:r-x /tmp/project
在执行递归操作前,建议先使用 getfacl -R 导出当前的完整 ACL 状态作为备份。上述示例中,首先更新了父目录的 default ACL,然后使用 -R -m 将所有子对象的相关条目更新为一致。如果希望彻底清除子对象上的所有显式 ACL,使其完全回归到仅由 default ACL 继承的状态,可以使用 --remove-all 参数配合递归选项。这一过程确保了文件系统权限树的结构化一致性,避免了因部分文件权限过宽或过严而导致的安全隐患或访问故障。





