






使用 npm install 安装依赖时,会自动生成或更新 package-lock.json 文件以锁定版本。该文件确保团队成员和 ci/cd 环境获得完全一致的依赖树,避免“在我机器上能跑”的问题。核心操作是提交该文件到版本控制,并在后续开发中通过 npm ci 进行快速、干净的构建。

如何初始化并锁定当前依赖版本
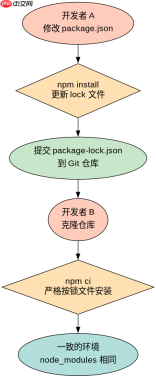
在已有 package.json 的项目中,直接运行 npm install 即可生成 package-lock.json。该命令会解析 package.json 中的语义化版本范围(如 ^1.0.0),下载符合范围的最新版,并将精确版本号写入锁文件。若需手动更新某个包,可使用 npm update ,它会尝试升级到满足范围的最新版本并更新锁文件。
{
  "name": "demo-project",
  "version": "1.0.0",
  "dependencies": {
    "express": "^4.17.1"
  }
}
执行 npm install 后,生成的 package-lock.json 片段如下:
{
  "name": "demo-project",
  "lockfileVersion": 2,
  "requires": true,
  "packages": {
    "node_modules/express": {
      "version": "4.17.3",
      "resolved": "https://registry.npmjs.org/express/-/express-4.17.3.tgz",
      "integrity": "sha512-..."
    }
  }
}
预期结果:本地 node_modules 中安装了 express@4.17.3,且 package-lock.json 记录了该精确版本及所有子依赖的哈希校验值。

如何在团队中同步依赖以确保一致性
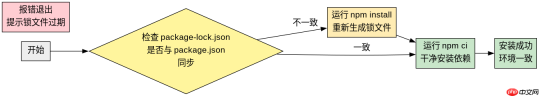
团队协作时,必须将 package-lock.json 一同提交至 Git。其他成员拉取代码后,应使用 npm ci 而非 npm install 安装依赖。npm ci 会严格依据锁文件安装,忽略 package.json 中的版本范围,并删除现有的 node_modules 目录,从而保证环境纯净且速度更快。若锁文件与 package.json 冲突,npm ci 会报错退出,提示开发者先运行 npm install 重新生成锁文件。
# 团队成员 B 的操作流程
$ git clone https://github.com/user/demo-project.git
$ cd demo-project
$ npm ci
预期结果:npm ci 读取 package-lock.json,从缓存或网络下载指定版本的包,构建与开发者 A 完全相同的 node_modules 结构,耗时通常短于 npm install。
当 package-lock.json 与 package.json 不一致时会发生什么
如果手动修改了 package.json 中的版本范围但未运行 npm install,锁文件将保持旧状态。此时运行 npm ci 会失败,因为锁文件未反映最新需求。开发者需先执行 npm install 让 npm 重新计算依赖树并更新锁文件,之后才能继续使用 npm ci。这种机制防止了因版本漂移导致的生产环境不一致问题。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





